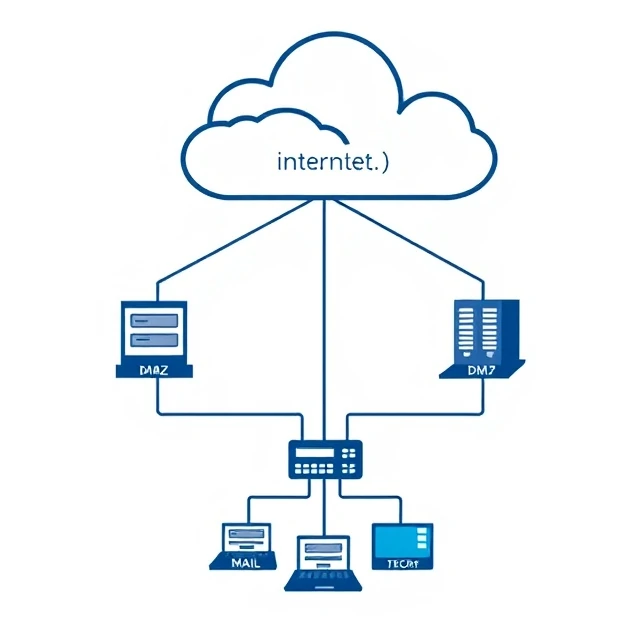
非軍事區(DMZ)是位於網際網路和內部網路之間的一段網路空間。面向公眾的伺服器,例如Web伺服器、郵件網關和反向代理伺服器,都部署在這裡。如果攻擊者攻破了其中一台伺服器,DMZ會限制其攻擊範圍。內部網路位於另一道防火牆之後。 DMZ就像一個緩衝區。
這種設計源自於軍事思維。在前線和基地之間設置一條中立地帶。用網路術語來說,DMZ(非軍事區)容納著那些需要從網路存取但不能直接存取內部資源的系統。 DMZ 中的 Web 伺服器可以透過受控規則與內部網路中的資料庫通訊。但它無法瀏覽公司文件共享或存取人力資源系統。防火牆規則嚴格且單向。 DMZ 可以抵禦攻擊,但也增加了複雜性。更多的網段意味著需要管理的規則更多,配置錯誤的可能性也更大。如果 DMZ 採用寬鬆的規則集,那就失去了它的意義。 DMZ 的價值在於限制,而非架構本身。
典型的DMZ主機
- Web伺服器-面向公眾的網站和應用程式
- 郵件閘道-過濾入站和出站電子郵件
- DNS 伺服器-解析外部名稱
- 反向代理程式-終止 TLS 連線並轉送請求
非軍事區並非萬無一失。即使非軍事區內的伺服器遭到入侵,攻擊者仍能找到立足點。我們的目標是盡可能降低這種立足點的效用。
Comments (3)
Leave a comment