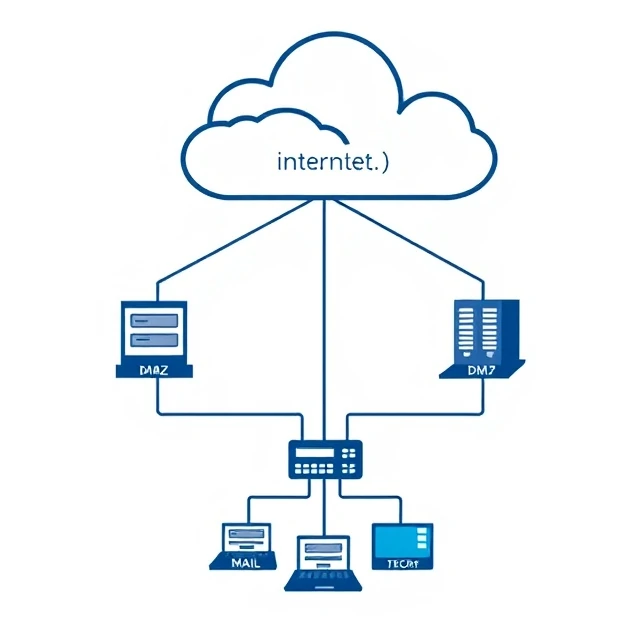
En demilitariserad zon är ett nätverkssegment som ligger mellan internet och det interna nätverket. Där finns publika servrar: webbservrar, e-postgateways och omvända proxyservrar. Om en angripare komprometterar en av dessa servrar begränsar DMZ hur långt de kan gå. Det interna nätverket ligger bakom en annan brandvägg. DMZ fungerar som buffert.
Designen kommer från militärt tänkande. Placera en neutral remsa mellan frontlinjen och basen. Nätverksmässigt innehåller DMZ system som behöver kunna nås från internet men som inte ska ha direkt åtkomst till interna resurser. En webbserver i DMZ kan kommunicera med en databas i det interna nätverket via en kontrollerad regel. Den kan inte bläddra bland företagets filresurser eller nå HR-systemet. Brandväggsreglerna är strikta och enkelriktade. DMZ absorberar attacker. Det ökar också komplexiteten. Fler segment innebär fler regler att hantera och fler platser att felkonfigurera. En DMZ med en tillåtande regeluppsättning motverkar syftet. Värdet ligger i begränsningen, inte i arkitekturen.
Typiska DMZ-värdar
- Webbservrar — offentliga webbplatser och applikationer
- E-postgateways — filtrera inkommande och utgående e-post
- DNS-servrar — matcha externa namn
- Omvända proxyservrar — avsluta TLS och vidarebefordra förfrågningar
En DMZ är inte en magisk sköld. En komprometterad server i DMZ ger fortfarande en angripare fotfäste. Målet är att göra det fotfästet mindre användbart.
Comments (3)
Leave a comment