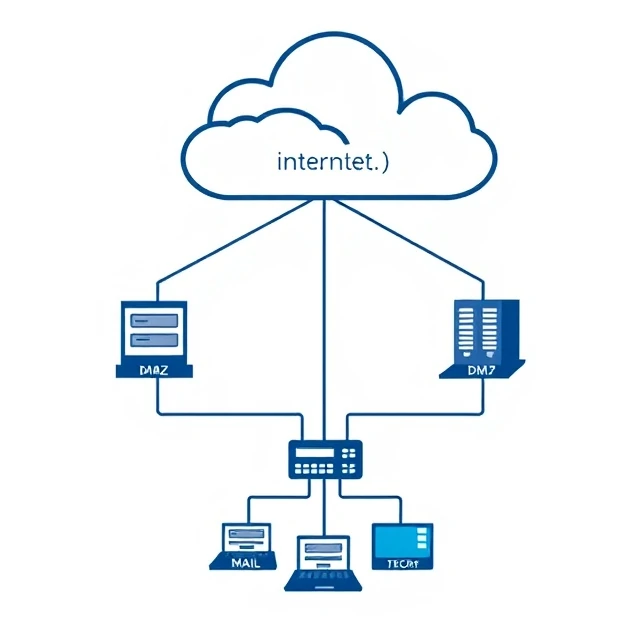
Une zone démilitarisée (DMZ) est un segment de réseau situé entre Internet et le réseau interne. Elle héberge les serveurs exposés au public : serveurs web, passerelles de messagerie et proxys inverses. Si un attaquant compromet l'un de ces serveurs, la DMZ limite son action. Le réseau interne est protégé par un autre pare-feu. La DMZ sert de zone tampon.
La conception s'inspire des principes militaires : créer une zone démilitarisée (DMZ) neutre entre le front et la base. En termes de réseau, la DMZ héberge les systèmes qui doivent être accessibles depuis Internet, mais sans accès direct aux ressources internes. Un serveur web dans la DMZ peut communiquer avec une base de données du réseau interne via une règle de contrôle. Il ne peut ni parcourir les partages de fichiers de l'entreprise ni accéder au système RH. Les règles du pare-feu sont strictes et unidirectionnelles. La DMZ absorbe les attaques, mais elle complexifie le système. Plus de segments impliquent plus de règles à gérer et plus de risques d'erreurs de configuration. Une DMZ avec des règles permissives est contre-productive. La valeur réside dans la restriction, et non dans l'architecture.
Hôtes typiques de la DMZ
- Serveurs Web — sites Web et applications accessibles au public
- Passerelles de messagerie — filtrent les courriels entrants et sortants
- Serveurs DNS — résolvent les noms externes
- Proxies inverses — terminent le protocole TLS et transfèrent les requêtes
Une zone démilitarisée (DMZ) n'est pas un bouclier magique. Un serveur compromis au sein de la DMZ offre toujours à un attaquant un point d'ancrage. L'objectif est de rendre ce point d'ancrage moins exploitable.
Comments (3)
Leave a comment