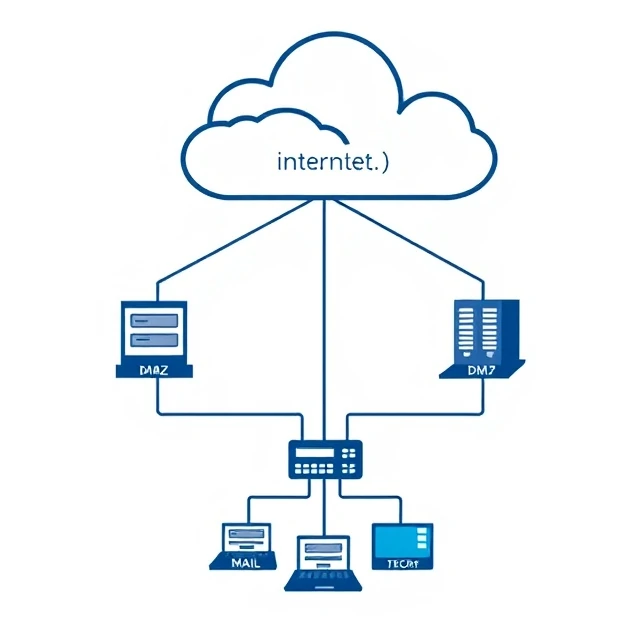
非军事区(DMZ)是位于互联网和内部网络之间的一段网络空间。面向公众的服务器,例如Web服务器、邮件网关和反向代理服务器,都部署在这里。如果攻击者攻破了其中一台服务器,DMZ会限制其攻击范围。内部网络位于另一道防火墙之后。DMZ就像一个缓冲区。
这种设计源于军事思维。在前线和基地之间设置一条中立地带。用网络术语来说,DMZ(非军事区)容纳着那些需要从互联网访问但不能直接访问内部资源的系统。DMZ 中的 Web 服务器可以通过受控规则与内部网络中的数据库通信。但它无法浏览公司文件共享或访问人力资源系统。防火墙规则严格且单向。DMZ 可以抵御攻击,但也增加了复杂性。更多的网段意味着需要管理的规则更多,配置错误的可能性也更大。如果 DMZ 采用宽松的规则集,那就失去了它的意义。DMZ 的价值在于限制,而不是架构本身。
典型的DMZ主机
- Web服务器——面向公众的网站和应用程序
- 邮件网关——过滤入站和出站电子邮件
- DNS 服务器——解析外部名称
- 反向代理——终止 TLS 连接并转发请求
非军事区并非万无一失。即使非军事区内的服务器遭到入侵,攻击者仍然能够找到立足点。我们的目标是尽可能降低这种立足点的效用。
Comments (3)
Leave a comment