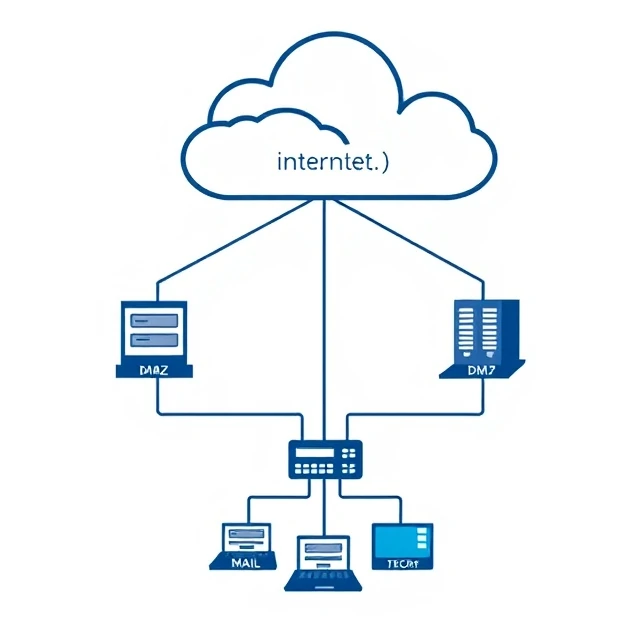
Una zona desmilitarizada (DMZ) es un segmento de red que se ubica entre internet y la red interna. Allí se encuentran los servidores accesibles al público: servidores web, servidores de correo electrónico y servidores proxy inversos. Si un atacante compromete uno de estos servidores, la DMZ limita su alcance. La red interna se encuentra detrás de otro cortafuegos. La DMZ actúa como barrera.
El diseño se inspira en la mentalidad militar. Se crea una franja neutral entre el frente y la base. En términos de red, la DMZ alberga sistemas que deben ser accesibles desde internet, pero que no deben tener acceso directo a los recursos internos. Un servidor web en la DMZ puede comunicarse con una base de datos en la red interna mediante una regla controlada. No puede acceder a los recursos compartidos de archivos corporativos ni al sistema de recursos humanos. Las reglas del firewall son estrictas y unidireccionales. La DMZ absorbe los ataques, pero también añade complejidad. Más segmentos implican más reglas que gestionar y más posibilidades de configuración incorrecta. Una DMZ con un conjunto de reglas permisivas pierde su propósito. El valor reside en la restricción, no en la arquitectura.
Hosts típicos de DMZ
- Servidores web: sitios web y aplicaciones accesibles al público.
- Pasarelas de correo: filtran el correo electrónico entrante y saliente.
- Servidores DNS: resuelven nombres externos
- Proxies inversos: finalizan TLS y reenvían las solicitudes.
Una DMZ no es un escudo mágico. Un servidor comprometido en la DMZ aún le da al atacante una puerta de entrada. El objetivo es hacer que esa puerta de entrada sea menos útil.
Comments (3)
Leave a comment