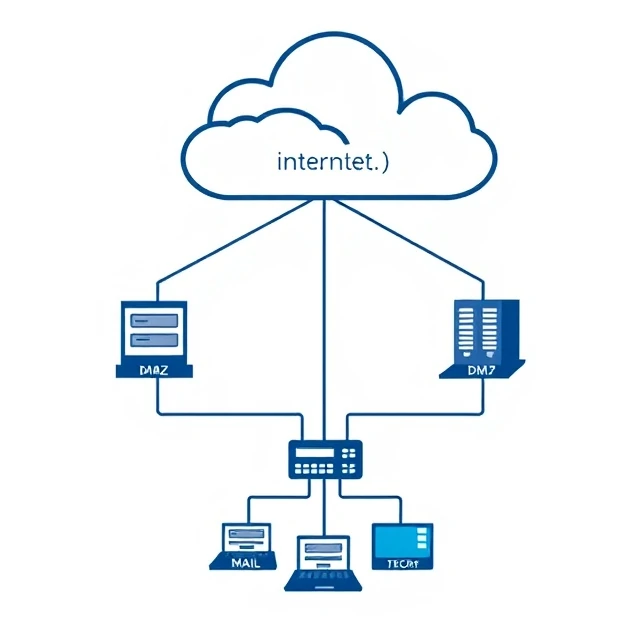
비무장지대(DMZ)는 인터넷과 내부 네트워크 사이에 위치한 네트워크 영역입니다. 웹 서버, 메일 게이트웨이, 리버스 프록시와 같은 공용 서버들이 이곳에 있습니다. 공격자가 이러한 서버 중 하나를 침해하더라도 DMZ는 공격자가 도달할 수 있는 범위를 제한합니다. 내부 네트워크는 또 다른 방화벽 뒤에 위치하며, DMZ는 이러한 경계를 완충하는 역할을 합니다.
이 설계는 군사적 사고방식에서 비롯되었습니다. 최전선과 기지 사이에 중립 지대를 두는 것이죠. 네트워크 용어로 DMZ는 인터넷에서 접근 가능해야 하지만 내부 리소스에 직접 접근해서는 안 되는 시스템을 수용하는 영역입니다. DMZ에 있는 웹 서버는 통제된 규칙을 통해 내부 네트워크의 데이터베이스와 통신할 수 있지만, 회사 파일 공유에 접근하거나 인사 시스템에는 접근할 수 없습니다. 방화벽 규칙은 엄격하고 단방향적입니다. DMZ는 공격을 차단하는 역할을 합니다. 하지만 복잡성도 증가합니다. 세그먼트가 많아질수록 관리해야 할 규칙이 많아지고 설정 오류가 발생할 가능성도 커집니다. 규칙이 관대한 DMZ는 본래의 목적에 부합하지 않습니다. DMZ의 가치는 아키텍처 자체가 아니라 제한에 있습니다.
일반적인 DMZ 호스트
- 웹 서버 — 대중에게 공개되는 웹사이트 및 애플리케이션
- 메일 게이트웨이 - 수신 및 발신 이메일 필터링
- DNS 서버 — 외부 이름 확인
- 리버스 프록시 - TLS를 종료하고 요청을 전달합니다.
DMZ는 마법의 방패가 아닙니다. DMZ에 있는 서버가 손상되면 공격자는 여전히 침투할 수 있는 발판을 마련하게 됩니다. 목표는 그 발판이 덜 유용하도록 만드는 것입니다.
Comments (3)
Leave a comment