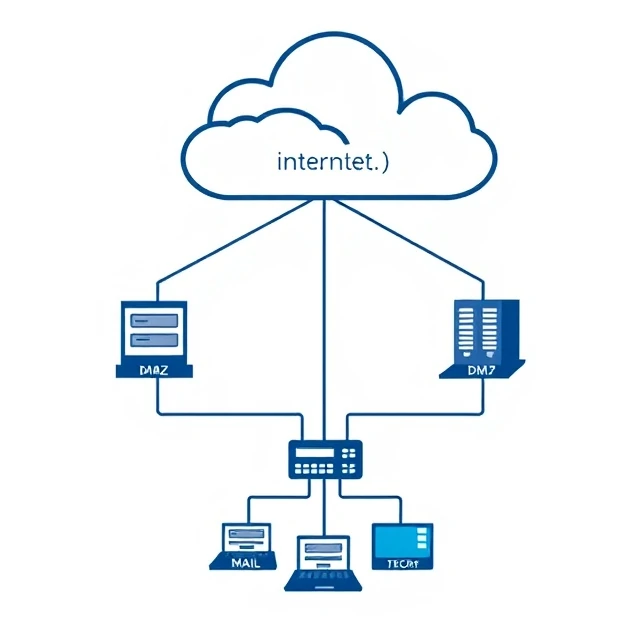
Uma zona desmilitarizada (DMZ) é um segmento de rede que se encontra entre a internet e a rede interna. Os servidores orientados para o público residem nesta zona: servidores web, gateways de e-mail e proxies reversos. Se um atacante comprometer um destes servidores, a DMZ limita o alcance dos seus ataques. A rede interna está protegida por outra firewall. A DMZ funciona como uma espécie de buffer.
O projeto deriva do pensamento militar. Cria-se uma faixa neutra entre a linha da frente e a base. Em termos de rede, a DMZ alberga sistemas que necessitam de ser acessíveis através da internet, mas que não devem ter acesso direto a recursos internos. Um servidor web na DMZ pode comunicar com uma base de dados na rede interna através de uma regra controlada. Não pode navegar pelas partilhas de ficheiros corporativos nem aceder ao sistema de RH. As regras da firewall são rígidas e unidirecionais. A DMZ absorve os ataques. Ela também acrescenta complexidade. Mais segmentos significam mais regras para gerir e mais pontos de configuração incorretos. Uma DMZ com um conjunto de regras permissivas anula o seu propósito. O valor está na restrição, não na arquitetura.
Hosts típicos da DMZ
- Servidores web — sites e aplicações orientados para o público
- Gateways de e-mail — filtrar e-mails de entrada e saída
- Servidores DNS — resolvem nomes externos
- Proxies reversos — terminam o TLS e encaminham os pedidos.
Uma DMZ não é um escudo mágico. Um servidor comprometido na DMZ oferece ainda ao atacante uma posição inicial. O objetivo é tornar esta posição inicial menos útil.
Comments (3)
Leave a comment