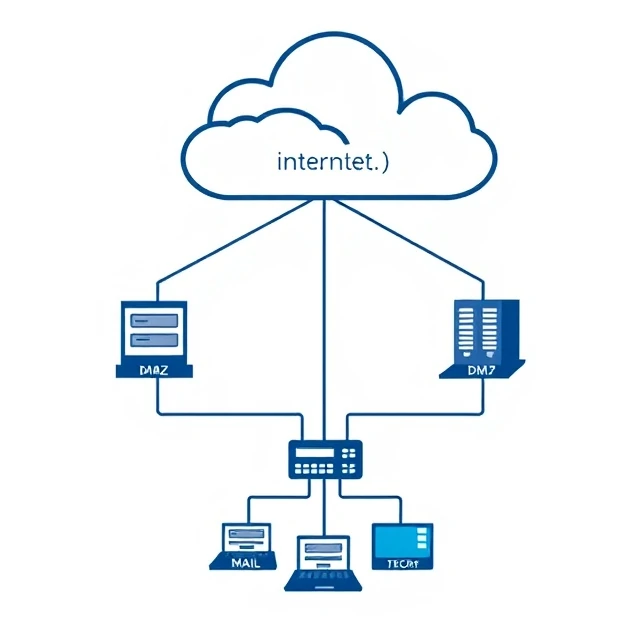
En demilitariseret zone er et netværkssegment, der ligger mellem internettet og det interne netværk. Der findes offentligt vendte servere: webservere, mailgateways og reverse proxies. Hvis en angriber kompromitterer en af disse servere, begrænser DMZ'en, hvor langt de kan gå. Det interne netværk ligger bag en anden firewall. DMZ'en fungerer som buffer.
Designet stammer fra militær tænkning. Placer en neutral stribe mellem frontlinjen og basen. Netværksmæssigt indeholder DMZ'en systemer, der skal kunne nås fra internettet, men som ikke bør have direkte adgang til interne ressourcer. En webserver i DMZ'en kan kommunikere med en database i det interne netværk via en kontrolleret regel. Den kan ikke gennemse virksomhedens fildelinger eller nå HR-systemet. Firewallreglerne er strenge og ensrettede. DMZ'en absorberer angreb. Det tilføjer også kompleksitet. Flere segmenter betyder flere regler at administrere og flere steder at fejlkonfigurere. En DMZ med et tilladt regelsæt modarbejder formålet. Værdien ligger i begrænsningen, ikke i arkitekturen.
Typiske DMZ-værter
- Webservere — offentligt vendte websteder og applikationer
- Mailgateways — filtrer indgående og udgående e-mail
- DNS-servere — fortolk eksterne navne
- Omvendte proxyer — afslut TLS og videresendelsesanmodninger
En DMZ er ikke et magisk skjold. En kompromitteret server i DMZ giver stadig en angriber fodfæste. Målet er at gøre dette fodfæste mindre nyttigt.
Comments (3)
Leave a comment