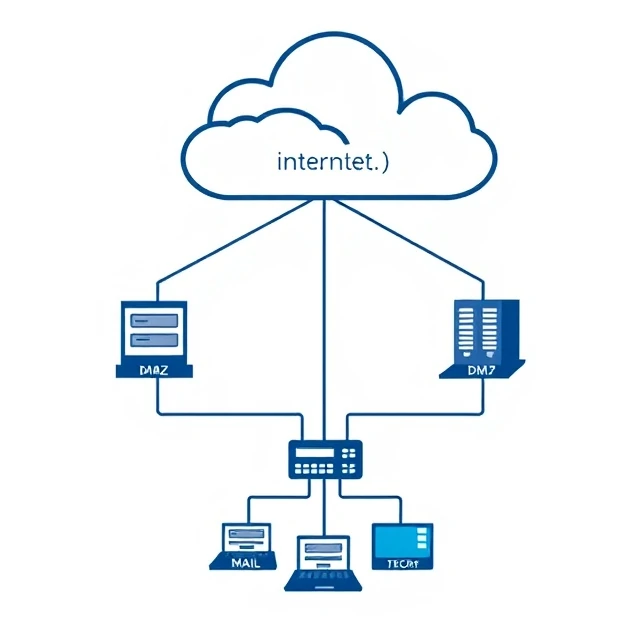
En demilitarisert sone er et nettverkssegment som ligger mellom internett og det interne nettverket. Offentlige servere befinner seg der: webservere, e-postgatewayer og omvendte proxyer. Hvis en angriper kompromitterer en av disse serverne, begrenser DMZ hvor langt de kan gå. Det interne nettverket ligger bak en annen brannmur. DMZ er bufferen.
Designet kommer fra militær tenkning. Plasser en nøytral stripe mellom frontlinjen og basen. Nettverksmessig inneholder DMZ systemer som må kunne nås fra internett, men som ikke skal ha direkte tilgang til interne ressurser. En webserver i DMZ kan kommunisere med en database i det interne nettverket gjennom en kontrollert regel. Den kan ikke bla gjennom bedriftens fildelinger eller nå HR-systemet. Brannmurreglene er strenge og enveis. DMZ absorberer angrep. Det øker også kompleksiteten. Flere segmenter betyr flere regler å administrere og flere steder å feilkonfigurere. En DMZ med et sett med tillatende regler motvirker hensikten. Verdien ligger i begrensningen, ikke arkitekturen.
Typiske DMZ-verter
- Webservere – offentlige nettsteder og applikasjoner
- E-postgatewayer – filtrer innkommende og utgående e-post
- DNS-servere – løser eksterne navn
- Omvendte proxyer – avslutte TLS og videresendingsforespørsler
En DMZ er ikke et magisk skjold. En kompromittert server i DMZ gir fortsatt en angriper fotfeste. Målet er å gjøre fotfestet mindre nyttig.
Comments (3)
Leave a comment