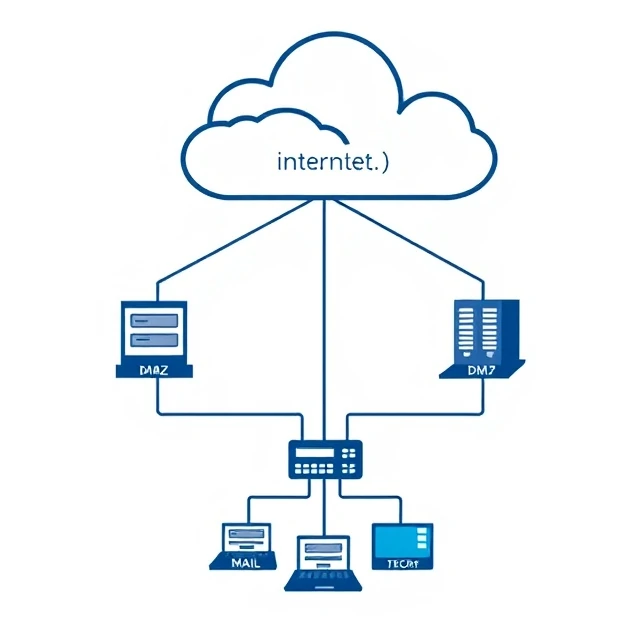
Vùng phi quân sự (DMZ) là một phân đoạn mạng nằm giữa internet và mạng nội bộ. Các máy chủ hướng ra công cộng nằm ở đó: máy chủ web, cổng thư điện tử và máy chủ proxy ngược. Nếu kẻ tấn công xâm nhập được vào một trong những máy chủ đó, DMZ sẽ hạn chế phạm vi xâm nhập của chúng. Mạng nội bộ nằm sau một tường lửa khác. DMZ đóng vai trò như một lớp đệm.
Thiết kế này xuất phát từ tư duy quân sự. Đặt một dải trung lập giữa tiền tuyến và căn cứ. Về mặt mạng, DMZ chứa các hệ thống cần truy cập được từ internet nhưng không được phép truy cập trực tiếp vào các tài nguyên nội bộ. Một máy chủ web trong DMZ có thể giao tiếp với cơ sở dữ liệu trong mạng nội bộ thông qua một quy tắc được kiểm soát. Nó không thể duyệt các thư mục chia sẻ của công ty hoặc truy cập vào hệ thống nhân sự. Các quy tắc tường lửa rất nghiêm ngặt và một chiều. DMZ hấp thụ các cuộc tấn công. Nó cũng làm tăng độ phức tạp. Càng nhiều phân vùng có nghĩa là càng nhiều quy tắc cần quản lý và càng nhiều nơi có thể cấu hình sai. Một DMZ với bộ quy tắc cho phép quá dễ dãi sẽ làm mất đi mục đích ban đầu. Giá trị nằm ở sự hạn chế, chứ không phải ở kiến trúc.
Các máy chủ DMZ điển hình
- Máy chủ web — các trang web và ứng dụng hướng ra công chúng
- Cổng thư điện tử — lọc thư đến và thư đi
- Máy chủ DNS — phân giải tên miền bên ngoài
- Máy chủ proxy ngược — chấm dứt TLS và chuyển tiếp yêu cầu
Vùng DMZ không phải là lá chắn thần kỳ. Một máy chủ bị xâm nhập trong vùng DMZ vẫn tạo điều kiện cho kẻ tấn công có chỗ đứng. Mục tiêu là làm cho chỗ đứng đó trở nên ít hữu ích hơn.
Comments (3)
Leave a comment