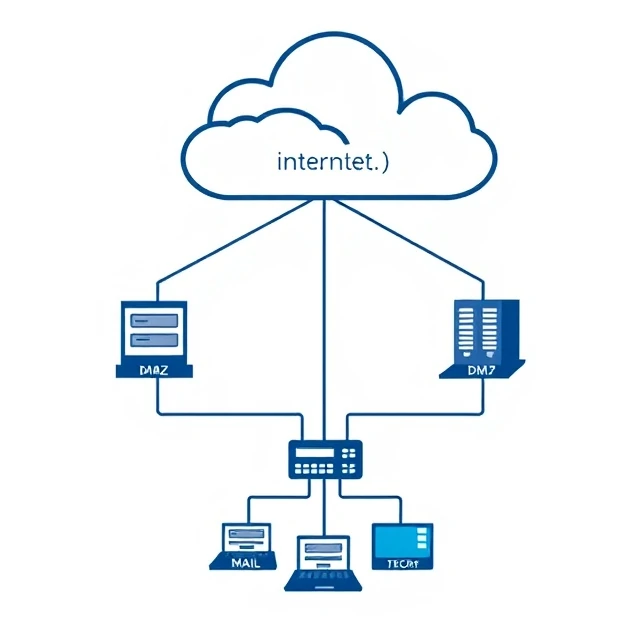
Strefa zdemilitaryzowana to segment sieci znajdujący się między internetem a siecią wewnętrzną. Znajdują się tam serwery publiczne: serwery WWW, bramy pocztowe i odwrotne serwery proxy. Jeśli atakujący włamie się do jednego z tych serwerów, strefa DMZ ograniczy jego zasięg. Sieć wewnętrzna znajduje się za inną zaporą sieciową. Strefa DMZ pełni funkcję bufora.
Projekt wywodzi się z myśli wojskowej. Należy umieścić neutralny pas między linią frontu a bazą. W kategoriach sieciowych, strefa DMZ obejmuje systemy, które muszą być dostępne z internetu, ale nie powinny mieć bezpośredniego dostępu do zasobów wewnętrznych. Serwer WWW w strefie DMZ może komunikować się z bazą danych w sieci wewnętrznej za pomocą kontrolowanej reguły. Nie może przeglądać korporacyjnych udziałów plików ani uzyskiwać dostępu do systemu kadrowego. Reguły zapory sieciowej są surowe i jednokierunkowe. Strefa DMZ pochłania ataki. Zwiększa również złożoność. Więcej segmentów oznacza więcej reguł do zarządzania i więcej miejsc do błędnej konfiguracji. Strefa DMZ z liberalnym zestawem reguł mija się z celem. Wartość tkwi w ograniczeniach, a nie w architekturze.
Typowe hosty DMZ
- Serwery WWW — witryny i aplikacje dostępne publicznie
- Bramy pocztowe — filtrowanie poczty przychodzącej i wychodzącej
- Serwery DNS — rozwiązują nazwy zewnętrzne
- Serwery proxy odwrotne — zakończ TLS i przekieruj żądania
Strefa DMZ to nie magiczna tarcza. Zhakowany serwer w strefie DMZ nadal daje atakującemu punkt zaczepienia. Celem jest uczynienie tego punktu mniej użytecznym.
Comments (3)
Leave a comment