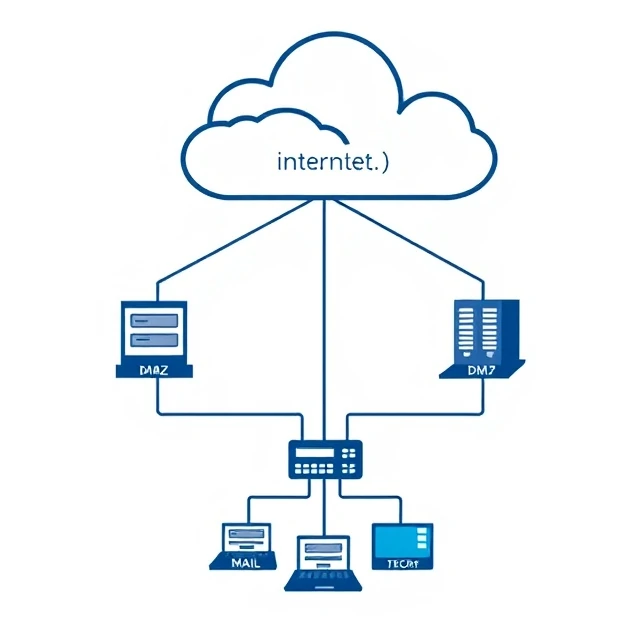
एक डिमिलिटराइज्ड ज़ोन (डीएमजेड) इंटरनेट और आंतरिक नेटवर्क के बीच स्थित एक नेटवर्क खंड है। सार्वजनिक रूप से उपयोग होने वाले सर्वर यहीं स्थित होते हैं: वेब सर्वर, मेल गेटवे और रिवर्स प्रॉक्सी। यदि कोई हमलावर इनमें से किसी सर्वर को हैक कर लेता है, तो डीएमजेड उनकी पहुंच को सीमित कर देता है। आंतरिक नेटवर्क एक अन्य फ़ायरवॉल के पीछे स्थित होता है। डीएमजेड एक बफर का काम करता है।
यह डिज़ाइन सैन्य सोच से प्रेरित है। अग्रिम पंक्ति और बेस के बीच एक तटस्थ पट्टी (DMZ) बनाई जाती है। नेटवर्क की दृष्टि से, DMZ में वे सिस्टम होते हैं जो इंटरनेट से सुलभ होने चाहिए, लेकिन उन्हें आंतरिक संसाधनों तक सीधी पहुँच नहीं होनी चाहिए। DMZ में स्थित एक वेब सर्वर एक नियंत्रित नियम के माध्यम से आंतरिक नेटवर्क में मौजूद डेटाबेस से संवाद कर सकता है। यह कॉर्पोरेट फ़ाइल शेयर ब्राउज़ नहीं कर सकता या मानव संसाधन प्रणाली तक नहीं पहुँच सकता। फ़ायरवॉल के नियम सख्त और एकतरफ़ा होते हैं। DMZ हमलों को रोकता है। लेकिन इससे जटिलता भी बढ़ती है। जितने ज़्यादा सेगमेंट होंगे, उतने ही ज़्यादा नियमों का प्रबंधन करना होगा और गलत कॉन्फ़िगरेशन की संभावना भी ज़्यादा होगी। एक अनुमेय नियम सेट वाला DMZ अपने उद्देश्य को ही विफल कर देता है। इसका महत्व प्रतिबंध में है, न कि संरचना में।
विशिष्ट DMZ होस्ट
- वेब सर्वर — सार्वजनिक रूप से प्रदर्शित होने वाली वेबसाइटें और एप्लिकेशन
- मेल गेटवे — आने वाले और जाने वाले ईमेल को फ़िल्टर करें
- DNS सर्वर — बाहरी नामों को हल करते हैं
- रिवर्स प्रॉक्सी — TLS को समाप्त करते हैं और अनुरोधों को आगे भेजते हैं
डीएमजेड कोई जादुई कवच नहीं है। डीएमजेड में मौजूद एक असुरक्षित सर्वर अभी भी हमलावर को घुसपैठ का रास्ता दे देता है। लक्ष्य यही है कि उस घुसपैठ को कम उपयोगी बनाया जाए।
Comments (3)
Leave a comment