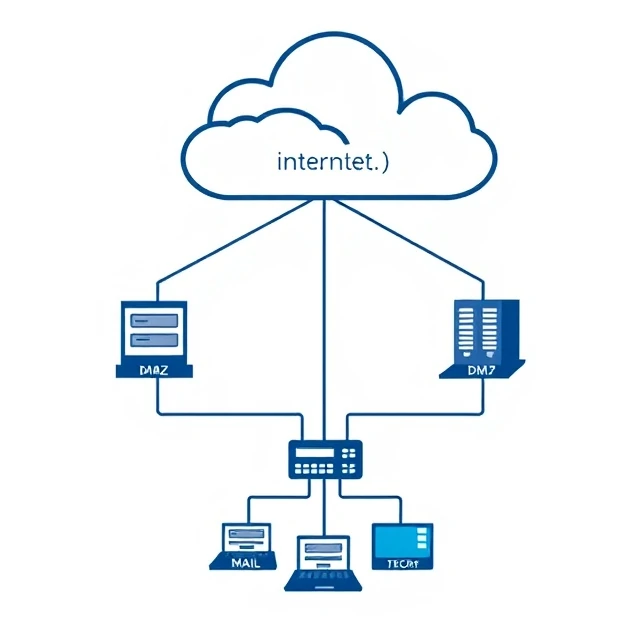
Eine entmilitarisierte Zone (DMZ) ist ein Netzwerksegment zwischen dem Internet und dem internen Netzwerk. Dort befinden sich öffentlich zugängliche Server: Webserver, Mail-Gateways und Reverse-Proxys. Wenn ein Angreifer einen dieser Server kompromittiert, begrenzt die DMZ seine Reichweite. Das interne Netzwerk ist durch eine weitere Firewall geschützt. Die DMZ dient als Puffer.
Das Design basiert auf militärischen Überlegungen. Zwischen Frontlinie und Basis wird eine neutrale Zone geschaffen. Netzwerktechnisch gesehen beherbergt die DMZ Systeme, die aus dem Internet erreichbar sein müssen, aber keinen direkten Zugriff auf interne Ressourcen haben dürfen. Ein Webserver in der DMZ kann über eine kontrollierte Regel mit einer Datenbank im internen Netzwerk kommunizieren. Er kann jedoch weder auf die Unternehmensdateifreigaben zugreifen noch das HR-System erreichen. Die Firewall-Regeln sind streng und unidirektional. Die DMZ fängt Angriffe ab. Sie erhöht aber auch die Komplexität. Mehr Segmente bedeuten mehr zu verwaltende Regeln und mehr potenzielle Fehlerquellen. Eine DMZ mit einem permissiven Regelsatz verfehlt ihren Zweck. Der Wert liegt in der Beschränkung, nicht in der Architektur.
Typische DMZ-Hosts
- Webserver – öffentlich zugängliche Websites und Anwendungen
- Mail-Gateways – Filter für eingehende und ausgehende E-Mails
- DNS-Server – Auflösung externer Namen
- Reverse-Proxys – TLS beenden und Anfragen weiterleiten
Eine DMZ ist kein Allheilmittel. Ein kompromittierter Server in der DMZ bietet einem Angreifer immer noch eine Angriffsfläche. Ziel ist es, diese Angriffsfläche so unbrauchbar wie möglich zu machen.
Comments (3)
Leave a comment