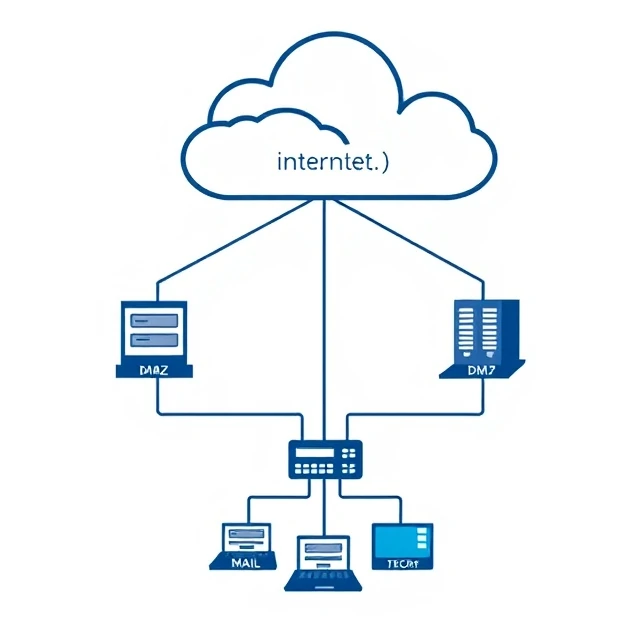
非武装地帯(DMZ)とは、インターネットと内部ネットワークの間に位置するネットワークセグメントです。外部に公開されるサーバー(Webサーバー、メールゲートウェイ、リバースプロキシなど)はDMZ内に配置されています。攻撃者がこれらのサーバーのいずれかを侵害した場合、DMZは攻撃者の侵入範囲を制限します。内部ネットワークは別のファイアウォールの内側に位置しており、DMZはその緩衝材としての役割を果たします。
この設計は軍事的な考え方に基づいています。最前線と基地の間に中立地帯を設けるという考え方です。ネットワーク用語で言えば、DMZはインターネットからアクセス可能である必要があるものの、内部リソースに直接アクセスできないシステムを配置します。DMZ内のWebサーバーは、制御されたルールを介して内部ネットワーク内のデータベースと通信できます。しかし、社内ファイル共有を閲覧したり、人事システムにアクセスしたりすることはできません。ファイアウォールルールは厳格で、一方通行です。DMZは攻撃を吸収しますが、同時に複雑さも増します。セグメントが増えるほど、管理すべきルールが増え、設定ミスが発生する箇所も増えます。ルールセットが緩いDMZでは、その目的が損なわれます。価値は制限にあるのであって、アーキテクチャにあるのではありません。
典型的なDMZホスト
- ウェブサーバー ― 公開ウェブサイトおよびアプリケーション
- メールゲートウェイ - 受信メールと送信メールをフィルタリングする
- DNSサーバー — 外部名を解決する
- リバースプロキシ — TLSを終端し、リクエストを転送する
DMZは魔法の盾ではありません。DMZ内のサーバーが侵害されれば、攻撃者は依然として足がかりを得てしまいます。目標は、その足がかりを弱めることです。
Comments (3)
Leave a comment