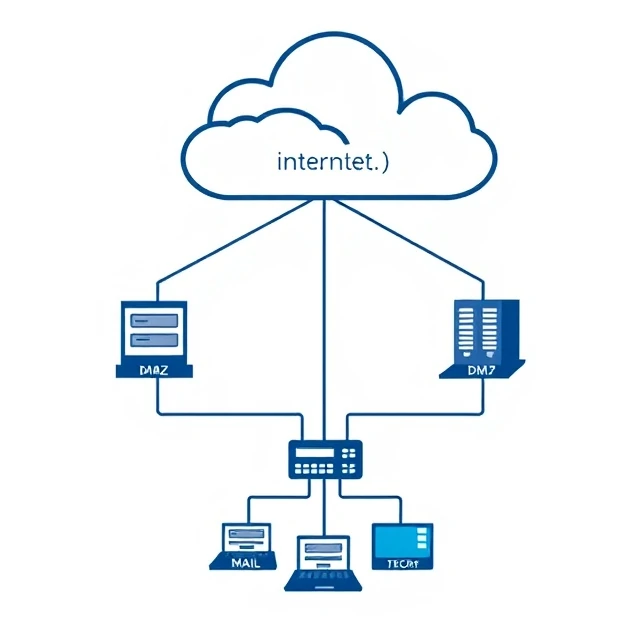
Демилитаризованная зона (ДМЗ) — это сегмент сети, расположенный между интернетом и внутренней сетью. Там находятся общедоступные серверы: веб-серверы, почтовые шлюзы и обратные прокси-серверы. Если злоумышленник скомпрометирует один из этих серверов, ДМЗ ограничит его возможности. Внутренняя сеть находится за другим брандмауэром. ДМЗ служит буфером.
Эта концепция основана на военном подходе. Между линией фронта и базой должна быть нейтральная полоса. В сетевых терминах, демилитаризованная зона (ДМЗ) содержит системы, которые должны быть доступны из интернета, но не должны иметь прямого доступа к внутренним ресурсам. Веб-сервер в ДМЗ может взаимодействовать с базой данных во внутренней сети через контролируемое правило. Он не может просматривать корпоративные файловые ресурсы или получать доступ к системе управления персоналом. Правила брандмауэра строгие и однонаправленные. ДМЗ поглощает атаки. Она также добавляет сложности. Больше сегментов означает больше правил для управления и больше мест для неправильной настройки. ДМЗ с разрешительным набором правил сводит на нет всю цель. Ценность заключается в ограничении, а не в архитектуре.
Типичные хосты DMZ
- Веб-серверы — общедоступные веб-сайты и приложения.
- Почтовые шлюзы — фильтрация входящей и исходящей электронной почты
- DNS-серверы — разрешение внешних имен
- Обратные прокси — завершают TLS-соединение и перенаправляют запросы.
Демилитаризованная зона (DMZ) — это не волшебный щит. Взломанный сервер в DMZ всё равно предоставляет злоумышленнику точку опоры. Цель состоит в том, чтобы сделать эту точку опоры менее полезной.
Comments (3)
Leave a comment