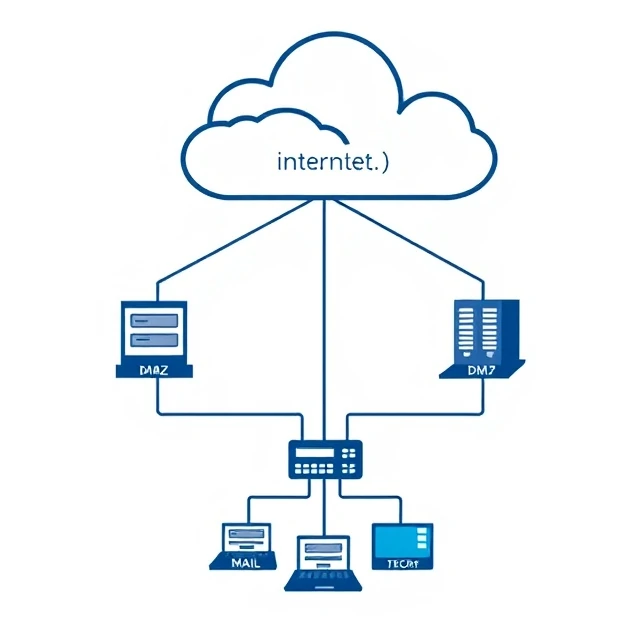
Een gedemilitariseerde zone (DMZ) is een netwerksegment dat zich bevindt tussen het internet en het interne netwerk. Daar staan publiekelijk toegankelijke servers: webservers, mailgateways en reverse proxies. Als een aanvaller een van deze servers weet te compromitteren, beperkt de DMZ de mogelijkheden tot verdere aanvallen. Het interne netwerk bevindt zich achter een andere firewall. De DMZ fungeert als buffer.
Het ontwerp is gebaseerd op militair denken. Plaats een neutrale zone tussen de frontlinie en de basis. In netwerktermen houdt de DMZ systemen vast die bereikbaar moeten zijn vanaf internet, maar geen directe toegang mogen hebben tot interne resources. Een webserver in de DMZ kan via een gecontroleerde regel communiceren met een database in het interne netwerk. Het is echter niet mogelijk om de gedeelde bestanden van het bedrijf te benaderen of het HR-systeem te gebruiken. De firewallregels zijn strikt en unidirectioneel. De DMZ absorbeert aanvallen. Het voegt echter ook complexiteit toe. Meer segmenten betekenen meer regels om te beheren en meer plekken waar configuratiefouten kunnen optreden. Een DMZ met een permissieve regelset schiet zijn doel voorbij. De waarde zit hem in de beperking, niet in de architectuur.
Typische DMZ-hosts
- Webservers — publiek toegankelijke websites en applicaties
- Mailgateways — filteren inkomende en uitgaande e-mail
- DNS-servers — lossen externe namen op
- Reverse proxies — beëindigen TLS-verbindingen en sturen verzoeken door.
Een DMZ is geen magisch schild. Een gecompromitteerde server in de DMZ biedt een aanvaller nog steeds een toegangspunt. Het doel is om dat toegangspunt minder bruikbaar te maken.
Comments (3)
Leave a comment