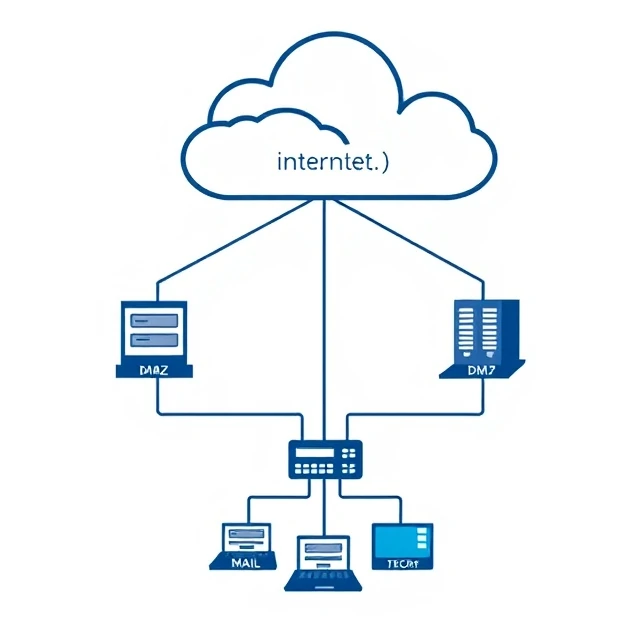
Demilitarizovaná zóna je segment sítě, který se nachází mezi internetem a interní sítí. Nacházejí se zde veřejné servery: webové servery, poštovní brány a reverzní proxy. Pokud útočník naruší jeden z těchto serverů, DMZ omezí jeho dosah. Interní síť se nachází za dalším firewallem. DMZ slouží jako vyrovnávací paměť.
Návrh vychází z vojenského myšlení. Umístěte neutrální pás mezi frontovou linii a základnu. Z hlediska sítě DMZ obsahuje systémy, které musí být dostupné z internetu, ale neměly by mít přímý přístup k interním zdrojům. Webový server v DMZ může komunikovat s databází v interní síti prostřednictvím řízeného pravidla. Nemůže procházet firemní sdílené soubory ani se dostat k personálnímu systému. Pravidla firewallu jsou přísná a jednosměrná. DMZ absorbuje útoky. Zároveň zvyšuje složitost. Více segmentů znamená více pravidel ke správě a více míst k chybné konfiguraci. DMZ s permisivní sadou pravidel maří svůj účel. Hodnota spočívá v omezení, nikoli v architektuře.
Typické hostitelské sítě DMZ
- Webové servery – veřejně přístupné webové stránky a aplikace
- Poštovní brány – filtrování příchozí a odchozí e-mailové pošty
- DNS servery – překlad externích jmen
- Reverzní proxy – ukončují TLS a přeposílají požadavky
Demilitarizovaná zóna (DMZ) není magický štít. Napadený server v DMZ stále poskytuje útočníkovi oporu. Cílem je tuto oporu učinit méně užitečnou.
Comments (3)
Leave a comment