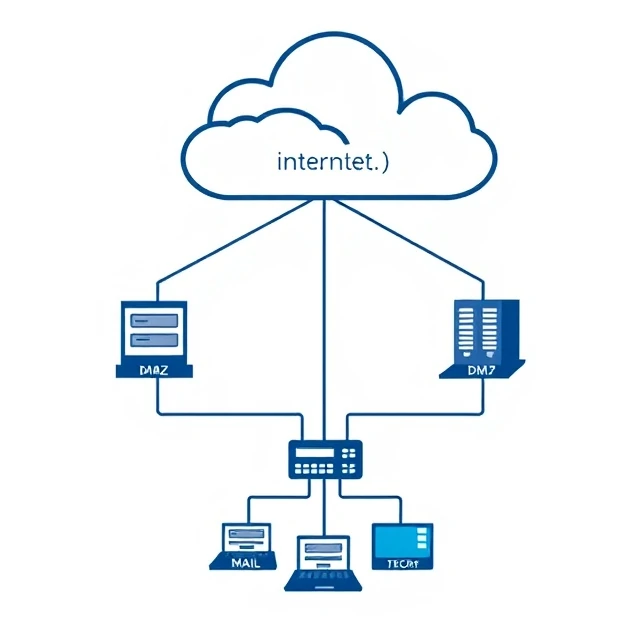
المنطقة منزوعة السلاح هي جزء من الشبكة يقع بين الإنترنت والشبكة الداخلية. وتوجد فيها الخوادم العامة: خوادم الويب، وبوابات البريد، والخوادم الوكيلة العكسية. إذا تمكن مهاجم من اختراق أحد هذه الخوادم، فإن المنطقة منزوعة السلاح تحد من مدى وصوله. تقع الشبكة الداخلية خلف جدار حماية آخر. وتُعد المنطقة منزوعة السلاح بمثابة حاجز وقائي.
يستند هذا التصميم إلى التفكير العسكري، حيث يتم إنشاء منطقة عازلة بين خط المواجهة والقاعدة. من منظور الشبكات، تضم المنطقة المنزوعة السلاح (DMZ) الأنظمة التي يجب أن تكون متاحة عبر الإنترنت، ولكن لا ينبغي أن يكون لها وصول مباشر إلى الموارد الداخلية. يمكن لخادم الويب في المنطقة المنزوعة السلاح التواصل مع قاعدة بيانات في الشبكة الداخلية من خلال قاعدة تحكم. لا يمكنه تصفح مشاركات ملفات الشركة أو الوصول إلى نظام الموارد البشرية. قواعد جدار الحماية صارمة وأحادية الاتجاه. تمتص المنطقة المنزوعة السلاح الهجمات، ولكنها في الوقت نفسه تزيد من التعقيد. فزيادة عدد القطاعات تعني زيادة عدد القواعد التي يجب إدارتها، وزيادة احتمالية حدوث أخطاء في التكوين. إن استخدام مجموعة قواعد متساهلة في المنطقة المنزوعة السلاح يُفقدها جدواها. تكمن القيمة في التقييد، وليس في بنية الشبكة.
مضيفو منطقة DMZ النموذجية
- خوادم الويب - مواقع الويب والتطبيقات المتاحة للجمهور
- بوابات البريد الإلكتروني — تصفية البريد الإلكتروني الوارد والصادر
- خوادم نظام أسماء النطاقات (DNS) — لحل أسماء النطاقات الخارجية
- الخوادم الوكيلة العكسية — إنهاء بروتوكول TLS وإعادة توجيه الطلبات
منطقة الشبكة المحايدة (DMZ) ليست درعًا سحريًا. فوجود خادم مخترق داخلها يمنح المهاجم موطئ قدم. والهدف هو الحد من جدوى هذا الموطئ.
Comments (3)
Leave a comment