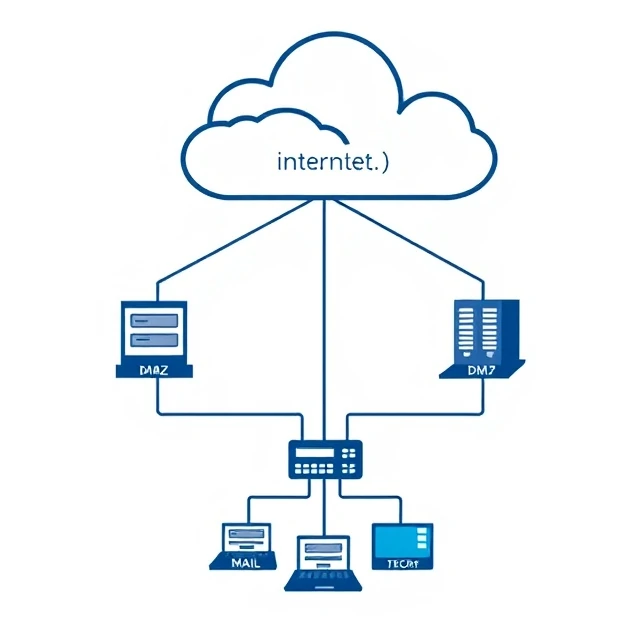
A demilitarizált zóna egy hálózati szegmens, amely az internet és a belső hálózat között helyezkedik el. Itt találhatók a nyilvános szerverek: webszerverek, levelezőátjárók és fordított proxyk. Ha egy támadó feltöri az egyik ilyen szervert, a DMZ korlátozza, hogy meddig mehet el. A belső hálózat egy másik tűzfal mögött található. A DMZ a puffer.
A tervezés katonai gondolkodásmódból fakad. Helyezzen el egy semleges sávot a frontvonal és a bázis között. Hálózati szempontból a demilitarizált zónában (DMZ) találhatók azok a rendszerek, amelyeknek elérhetőnek kell lenniük az internetről, de nem szabad közvetlenül hozzáférniük a belső erőforrásokhoz. A DMZ-ben lévő webszerver egy szabályozott szabályon keresztül kommunikálhat a belső hálózatban lévő adatbázissal. Nem böngészhet a vállalati fájlmegosztásokban, és nem érheti el a HR rendszert. A tűzfalszabályok szigorúak és egyirányúak. A DMZ elnyeli a támadásokat. Emellett bonyolultabbá is teszi a rendszert. Több szegmens több kezelendő szabályt és több helyet jelent a félrekonfigurálásra. Egy megengedő szabályokkal rendelkező DMZ értelmetlenné teszi a dolgot. Az érték a korlátozásban rejlik, nem az architektúrában.
Tipikus DMZ-gazdagépek
- Webszerverek – nyilvánosan elérhető webhelyek és alkalmazások
- Levelezési átjárók – bejövő és kimenő e-mailek szűrése
- DNS-kiszolgálók – külső nevek feloldása
- Fordított proxyk – TLS leállítása és kérések továbbítása
A demilitarizált zóna nem egy varázspajzs. Egy feltört szerver a demilitarizált zónában továbbra is lehetőséget ad a támadónak a megvetésére. A cél az, hogy ezt a megvetését kevésbé hasznossá tegyék.
Comments (3)
Leave a comment