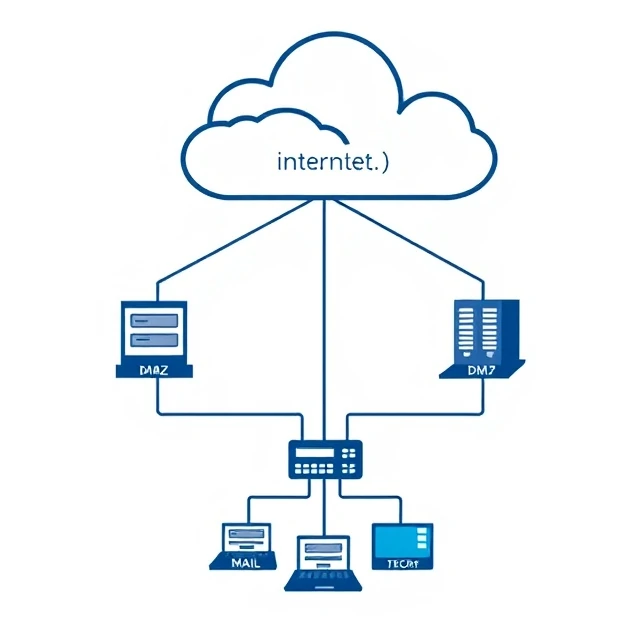
Zona demiliterisasi (DMZ) adalah segmen jaringan yang terletak di antara internet dan jaringan internal. Server yang menghadap publik berada di sana: server web, gateway email, dan reverse proxy. Jika penyerang membahayakan salah satu server tersebut, DMZ akan membatasi sejauh mana mereka dapat bertindak. Jaringan internal berada di balik firewall lain. DMZ berfungsi sebagai penyangga.
Desain ini berasal dari pemikiran militer. Letakkan jalur netral antara garis depan dan pangkalan. Dalam istilah jaringan, DMZ menampung sistem yang perlu dapat diakses dari internet tetapi tidak boleh memiliki akses langsung ke sumber daya internal. Server web di DMZ dapat berkomunikasi dengan basis data di jaringan internal melalui aturan yang terkontrol. Server tersebut tidak dapat mengakses berbagi file perusahaan atau sistem SDM. Aturan firewall ketat dan satu arah. DMZ menyerap serangan. Namun, DMZ juga menambah kompleksitas. Semakin banyak segmen berarti semakin banyak aturan yang harus dikelola dan semakin banyak tempat untuk salah konfigurasi. DMZ dengan aturan yang permisif akan menggagalkan tujuannya. Nilainya terletak pada pembatasan, bukan pada arsitekturnya.
Host DMZ tipikal
- Server web — situs web dan aplikasi yang dapat diakses publik.
- Gerbang email — menyaring email masuk dan keluar
- Server DNS — menyelesaikan nama eksternal
- Proxy terbalik — mengakhiri TLS dan meneruskan permintaan
DMZ bukanlah perisai ajaib. Server yang disusupi di DMZ tetap memberi penyerang pijakan. Tujuannya adalah untuk membuat pijakan tersebut kurang bermanfaat.
Comments (3)
Leave a comment