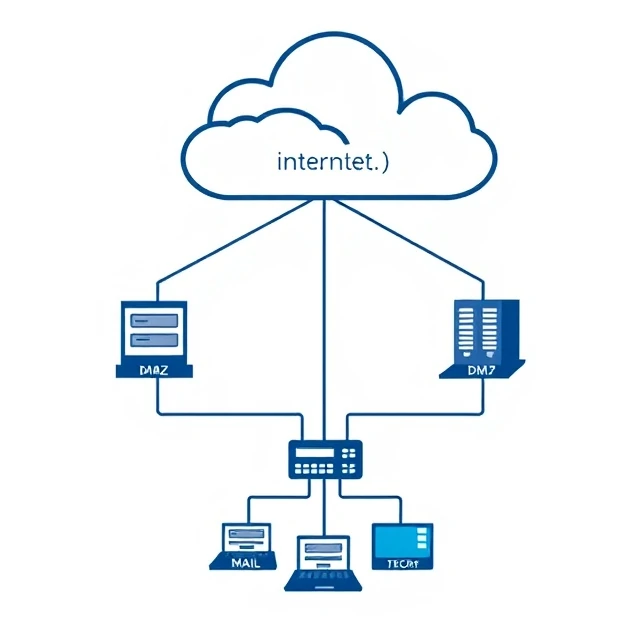
Silahsızlandırılmış bölge (DMZ), internet ile iç ağ arasında yer alan bir ağ segmentidir. Web sunucuları, posta ağ geçitleri ve ters proxy'ler gibi halka açık sunucular burada bulunur. Bir saldırgan bu sunuculardan birini ele geçirirse, DMZ ne kadar ileri gidebileceğini sınırlar. İç ağ ise başka bir güvenlik duvarının arkasında yer alır. DMZ, tampon bölge görevi görür.
Tasarım, askeri düşünce tarzından geliyor. Cephe hattı ile üs arasına tarafsız bir şerit yerleştirin. Ağ terimleriyle, DMZ (Güvenlik Bölgesi), internetten erişilebilir olması gereken ancak iç kaynaklara doğrudan erişimi olmaması gereken sistemleri barındırır. DMZ'deki bir web sunucusu, kontrollü bir kural aracılığıyla iç ağdaki bir veritabanıyla iletişim kurabilir. Kurumsal dosya paylaşımlarına göz atamaz veya İK sistemine erişemez. Güvenlik duvarı kuralları katı ve tek yönlüdür. DMZ saldırıları emer. Ayrıca karmaşıklığı da artırır. Daha fazla segment, yönetilecek daha fazla kural ve yanlış yapılandırma için daha fazla yer anlamına gelir. İzin verici bir kural kümesine sahip bir DMZ, amacını boşa çıkarır. Değer, mimaride değil, kısıtlamadadır.
Tipik DMZ sunucuları
- Web sunucuları — halka açık web siteleri ve uygulamalar
- E-posta ağ geçitleri — gelen ve giden e-postaları filtreler
- DNS sunucuları — harici adları çözümlüyor
- Ters proxy'ler — TLS'yi sonlandırır ve istekleri iletir.
DMZ sihirli bir kalkan değildir. DMZ'deki ele geçirilmiş bir sunucu, saldırgana yine de bir dayanak noktası sağlar. Amaç, bu dayanak noktasını daha az kullanışlı hale getirmektir.
Comments (3)
Leave a comment