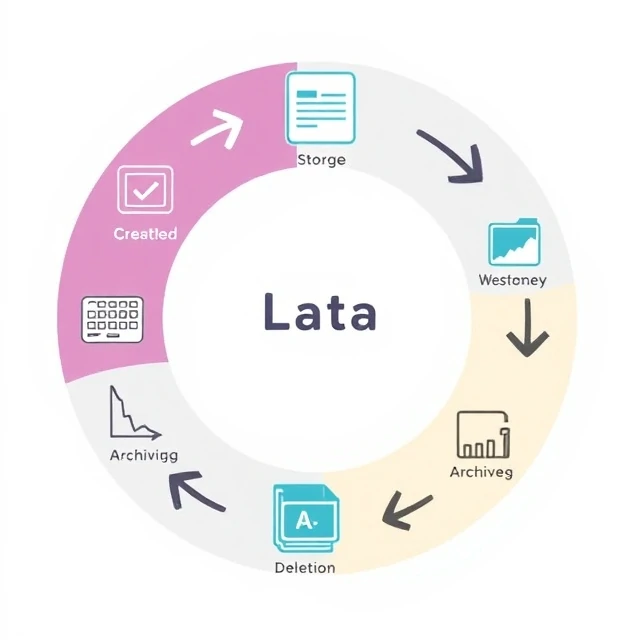
データにはライフサイクルがあります。データは作成、保存、使用、共有、アーカイブされ、最終的に削除されます。各段階にはそれぞれ固有の要件があります。作成には検証が必要です。保存にはセキュリティとバックアップが必要です。使用にはアクセス制御が必要です。共有にはプライバシー保護が必要です。アーカイブには保持ポリシーが必要です。削除は安全かつ検証可能でなければなりません。ライフサイクルを管理するということは、データが各段階でどこにあるのかを把握し、適切な制御を適用することを意味します。
ほとんどの組織は初期段階を適切に管理しています。データを収集して保存しますが、後期段階はおろそかにされがちです。アーカイブすべきデータが本番データベースに残ってしまい、クエリの速度が低下し、コストが増加します。削除すべきデータが何年も残ってしまい、法的およびセキュリティ上のリスクを生み出します。保持ポリシーは文書上は存在しますが、実際には機能していません。その結果、影響が蓄積されます。ストレージコストが上昇し、より多くのデータが漏洩するため、情報漏洩の影響が大きくなります。古いデータを検索する必要があるため、法的証拠開示のコストが高くなります。ライフサイクルアプローチを採用することで、これを防ぐことができます。データタイプごとに保持期間を定義し、アーカイブと削除を自動化し、ポリシーが機能していることを確認します。データは、有用である間は資産ですが、その目的を過ぎると負債となります。
ライフサイクル段階
- 作成 — データが生成または取得される
- ストレージ — データは保存され、保護されます
- 利用 — データにアクセスして分析する
- 共有 — データは他者に配布される
- アーカイブ化 ― データは長期保存場所に移動されます
- 削除 — データは安全に破棄されます
データは自律的に管理されるものではありません。ライフサイクルプランがなければ、誰かが強制的にクリーンアップするまで蓄積され続けます。
Comments
No comments yet. Be the first to share a thought.
Leave a comment