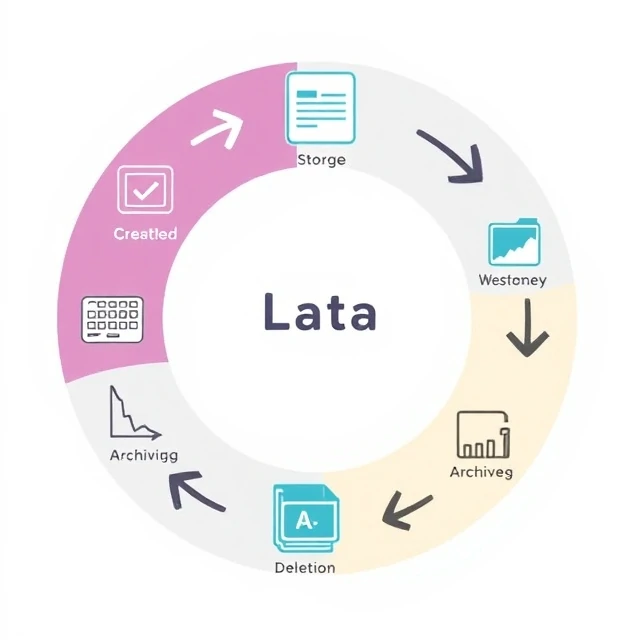
Data memiliki siklus hidup. Data dibuat, disimpan, digunakan, dibagikan, diarsipkan, dan akhirnya dihapus. Setiap tahap memiliki persyaratannya sendiri. Pembuatan data memerlukan validasi. Penyimpanan memerlukan keamanan dan pencadangan. Penggunaan memerlukan kontrol akses. Berbagi memerlukan perlindungan privasi. Pengarsipan memerlukan kebijakan retensi. Penghapusan harus aman dan dapat diverifikasi. Mengelola siklus hidup berarti mengetahui di mana data berada di setiap tahap dan menerapkan kontrol yang tepat.
Sebagian besar organisasi mengelola tahap awal dengan baik. Mereka mengumpulkan data dan menyimpannya. Tahap selanjutnya diabaikan. Data yang seharusnya diarsipkan tetap berada di basis data produksi, memperlambat kueri dan meningkatkan biaya. Data yang seharusnya dihapus tetap ada selama bertahun-tahun, menciptakan risiko hukum dan keamanan. Kebijakan retensi ada di atas kertas tetapi tidak dalam praktiknya. Konsekuensinya menumpuk. Biaya penyimpanan meningkat. Dampak pelanggaran meningkat karena lebih banyak data yang terekspos. Penemuan hukum menjadi mahal karena data lama harus dicari. Pendekatan siklus hidup mencegah hal ini. Tetapkan periode retensi untuk setiap jenis data. Otomatiskan pengarsipan dan penghapusan. Verifikasi bahwa kebijakan tersebut berfungsi. Data adalah aset selama masih bermanfaat. Data menjadi kewajiban ketika sudah tidak lagi sesuai dengan tujuannya.
Tahapan siklus hidup
- Pembuatan — data dihasilkan atau ditangkap
- Penyimpanan — data disimpan dan diamankan
- Penggunaan — data diakses dan dianalisis
- Berbagi — data didistribusikan kepada orang lain
- Pengarsipan — data dipindahkan ke penyimpanan jangka panjang
- Penghapusan — data dihancurkan secara aman.
Data tidak mengelola dirinya sendiri. Tanpa rencana siklus hidup, data akan menumpuk hingga seseorang memaksa untuk membersihkannya.
Comments
No comments yet. Be the first to share a thought.
Leave a comment