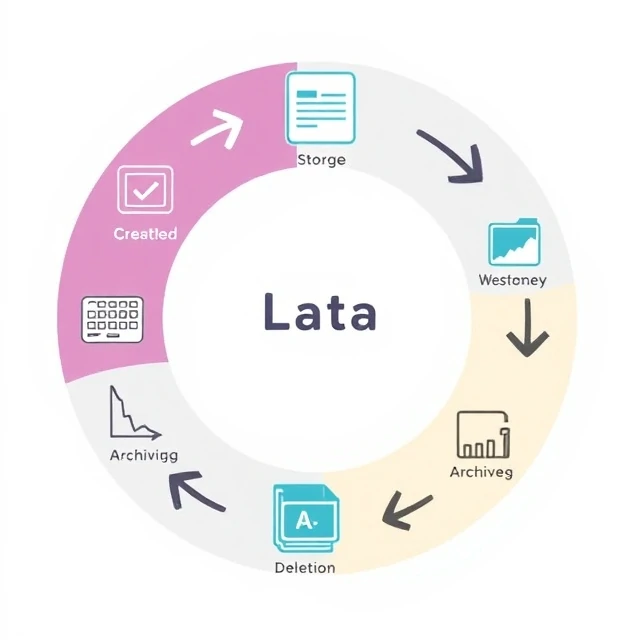
डेटा का एक जीवनचक्र होता है। यह बनता है, संग्रहित होता है, उपयोग किया जाता है, साझा किया जाता है, संग्रहीत किया जाता है और अंततः हटा दिया जाता है। प्रत्येक चरण की अपनी आवश्यकताएँ होती हैं। निर्माण के लिए सत्यापन आवश्यक है। भंडारण के लिए सुरक्षा और बैकअप आवश्यक है। उपयोग के लिए पहुँच नियंत्रण आवश्यक हैं। साझा करने के लिए गोपनीयता सुरक्षा आवश्यक है। संग्रह के लिए प्रतिधारण नीतियाँ आवश्यक हैं। विलोपन सुरक्षित और सत्यापन योग्य होना चाहिए। जीवनचक्र प्रबंधन का अर्थ है प्रत्येक चरण में डेटा की स्थिति को जानना और उचित नियंत्रण लागू करना।
अधिकांश संगठन शुरुआती चरणों का प्रबंधन अच्छी तरह से करते हैं। वे डेटा एकत्र करते हैं और उसे संग्रहीत करते हैं। बाद के चरण उपेक्षित रह जाते हैं। जो डेटा संग्रहीत किया जाना चाहिए वह उत्पादन डेटाबेस में पड़ा रहता है, जिससे क्वेरी धीमी हो जाती हैं और लागत बढ़ जाती है। जो डेटा हटाया जाना चाहिए वह वर्षों तक पड़ा रहता है, जिससे कानूनी और सुरक्षा जोखिम पैदा होते हैं। डेटा प्रतिधारण नीतियां केवल कागज़ पर ही मौजूद होती हैं, व्यवहार में नहीं। इसके परिणाम संचयी होते जाते हैं। भंडारण लागत बढ़ जाती है। डेटा के अधिक उजागर होने से डेटा उल्लंघन का प्रभाव बढ़ जाता है। पुराने डेटा की खोज करने के कारण कानूनी खोज महंगी हो जाती है। एक जीवनचक्र दृष्टिकोण इसे रोकता है। प्रत्येक डेटा प्रकार के लिए प्रतिधारण अवधि निर्धारित करें। संग्रह और विलोपन को स्वचालित करें। सत्यापित करें कि नीतियां काम कर रही हैं। डेटा तब तक एक संपत्ति है जब तक वह उपयोगी है। यह तब एक दायित्व बन जाता है जब इसका उद्देश्य समाप्त हो जाता है।
जीवनचक्र के चरण
- सृजन — डेटा उत्पन्न या कैप्चर किया जाता है
- संग्रहण — डेटा सुरक्षित रूप से सहेजा जाता है।
- उपयोग — डेटा तक पहुंच बनाई जाती है और उसका विश्लेषण किया जाता है
- साझा करना — डेटा दूसरों के साथ साझा किया जाता है
- संग्रहण — डेटा को दीर्घकालिक भंडारण में स्थानांतरित किया जाता है
- डेटा को सुरक्षित रूप से नष्ट कर दिया जाता है।
डेटा अपने आप प्रबंधित नहीं होता। बिना किसी जीवनचक्र योजना के, यह तब तक जमा होता रहता है जब तक कोई इसे साफ करने के लिए मजबूर न कर दे।
Comments
No comments yet. Be the first to share a thought.
Leave a comment