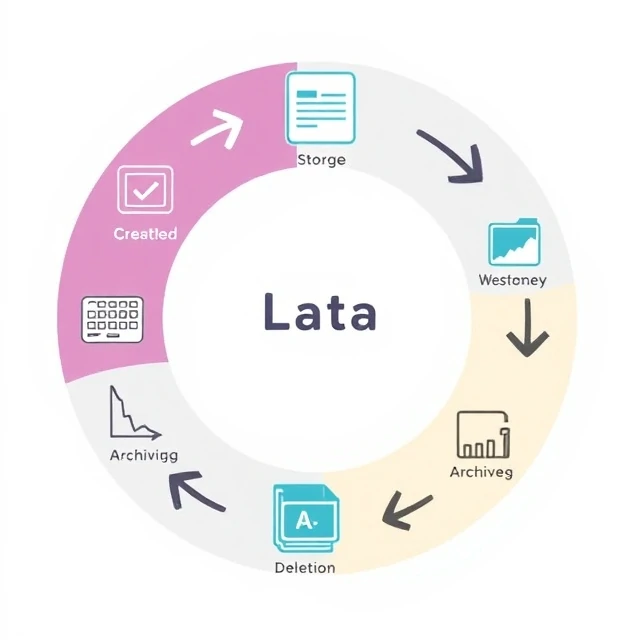
데이터에는 생명주기가 있습니다. 데이터는 생성, 저장, 사용, 공유, 보관 과정을 거치고 최종적으로 삭제됩니다. 각 단계마다 요구되는 사항이 다릅니다. 생성 단계에는 유효성 검사가 필요하고, 저장 단계에는 보안 및 백업이, 사용 단계에는 접근 제어가, 공유 단계에는 개인정보 보호가, 보관 단계에는 보존 정책이, 삭제 단계에는 안전하고 검증 가능한 처리가 필요합니다. 생명주기 관리란 데이터가 각 단계에서 어디에 있는지 파악하고 적절한 제어를 적용하는 것을 의미합니다.
대부분의 조직은 초기 단계를 잘 관리합니다. 데이터를 수집하고 저장하죠. 하지만 후기 단계는 소홀히 여겨지는 경우가 많습니다. 보관해야 할 데이터가 운영 데이터베이스에 남아 쿼리 속도를 저하시키고 비용을 증가시킵니다. 삭제해야 할 데이터는 수년간 남아 법적 및 보안 위험을 초래합니다. 데이터 보존 정책은 문서상으로만 존재하고 실제로는 제대로 시행되지 않습니다. 이러한 문제들은 누적되어 저장 비용이 증가하고, 더 많은 데이터가 노출되어 데이터 유출의 영향이 커집니다. 또한, 오래된 데이터를 찾아야 하므로 법적 증거 수집 비용이 증가합니다. 데이터 생명주기 관리 접근법은 이러한 문제를 예방합니다. 각 데이터 유형별로 보존 기간을 정의하고, 보관 및 삭제를 자동화하며, 정책이 제대로 작동하는지 검증해야 합니다. 데이터는 유용할 때는 자산이지만, 목적을 다하면 부채가 됩니다.
생명주기 단계
- 생성 — 데이터가 생성되거나 캡처됩니다.
- 저장소 — 데이터가 저장되고 보호됩니다.
- 사용 — 데이터에 접근하고 분석합니다.
- 공유 — 데이터가 다른 사람에게 배포됩니다.
- 아카이빙 — 데이터가 장기 저장소로 이동됩니다.
- 삭제 — 데이터는 안전하게 파기됩니다.
데이터는 저절로 관리되지 않습니다. 수명 주기 계획이 없으면 누군가가 강제로 정리할 때까지 데이터가 쌓이게 됩니다.
Comments
No comments yet. Be the first to share a thought.
Leave a comment