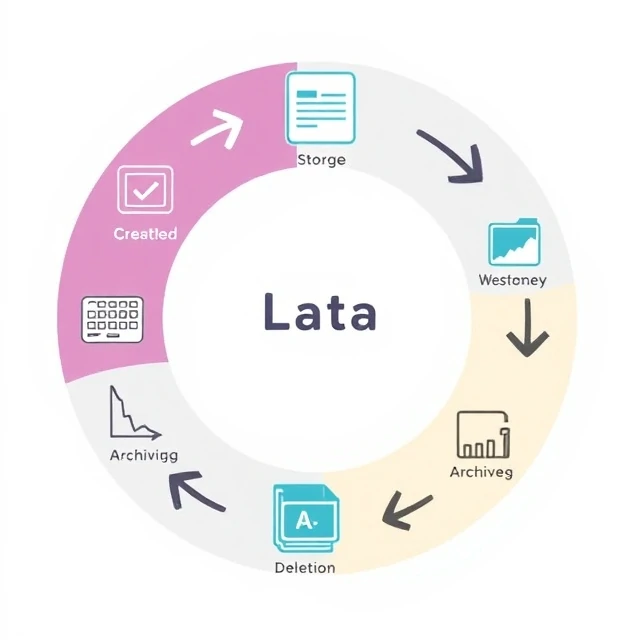
Dane mają cykl życia. Są tworzone, przechowywane, używane, udostępniane, archiwizowane i ostatecznie usuwane. Każdy etap ma swoje własne wymagania. Tworzenie wymaga walidacji. Przechowywanie wymaga bezpieczeństwa i tworzenia kopii zapasowych. Użytkowanie wymaga kontroli dostępu. Udostępnianie wymaga ochrony prywatności. Archiwizacja wymaga zasad przechowywania. Usuwanie musi być bezpieczne i weryfikowalne. Zarządzanie cyklem życia oznacza wiedzę o tym, gdzie znajdują się dane na każdym etapie i stosowanie odpowiednich mechanizmów kontroli.
Większość organizacji dobrze radzi sobie na wczesnych etapach. Gromadzą dane i je przechowują. Późniejsze etapy są zaniedbywane. Dane, które powinny zostać zarchiwizowane, znajdują się w bazach danych produkcyjnych, co spowalnia zapytania i zwiększa koszty. Dane, które powinny zostać usunięte, zalegają latami, stwarzając ryzyko prawne i bezpieczeństwa. Zasady przechowywania danych istnieją na papierze, ale nie w praktyce. Konsekwencje się kumulują. Koszty przechowywania danych rosną. Wpływ naruszeń rośnie, ponieważ coraz więcej danych jest ujawnianych. Ujawnianie informacji w postępowaniu sądowym staje się kosztowne, ponieważ konieczne jest przeszukanie starych danych. Podejście oparte na cyklu życia zapobiega temu. Zdefiniuj okresy przechowywania danych dla każdego typu danych. Zautomatyzuj archiwizację i usuwanie danych. Sprawdź, czy zasady działają. Dane są zasobem, dopóki są przydatne. Stają się obciążeniem, gdy przestają być użyteczne.
Etapy cyklu życia
- Tworzenie — dane są generowane lub przechwytywane
- Przechowywanie — dane są zapisywane i zabezpieczane
- Użytkowanie — dostęp do danych i ich analiza
- Udostępnianie — dane są dystrybuowane do innych
- Archiwizacja — dane są przenoszone do długoterminowego magazynu
- Usuwanie — dane są bezpiecznie niszczone
Dane nie zarządzają się same. Bez planu cyklu życia gromadzą się, aż ktoś wymusi ich oczyszczenie.
Comments
No comments yet. Be the first to share a thought.
Leave a comment