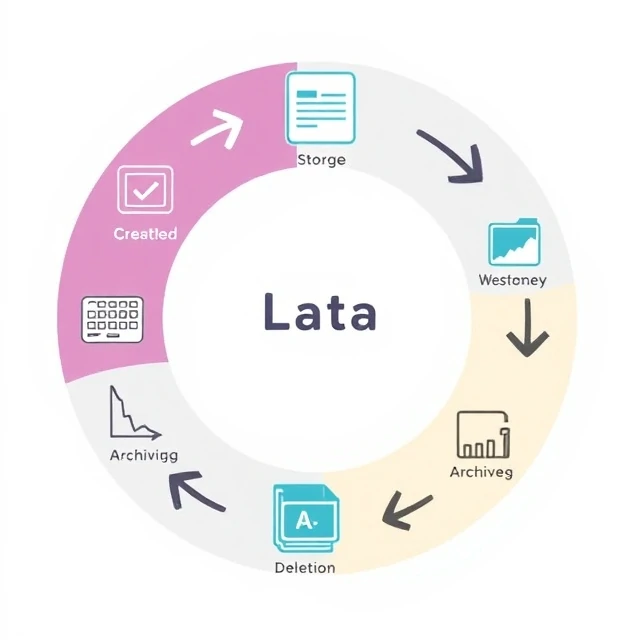
Data har en livssyklus. De opprettes, lagres, brukes, deles, arkiveres og til slutt slettes. Hvert trinn har sine egne krav. Opprettelse trenger validering. Lagring trenger sikkerhet og sikkerhetskopiering. Bruk krever tilgangskontroller. Deling trenger personvernbeskyttelse. Arkivering trenger oppbevaringsregler. Sletting må være sikker og verifiserbar. Å administrere livssyklusen betyr å vite hvor dataene befinner seg i hvert trinn og bruke de riktige kontrollene.
De fleste organisasjoner håndterer de tidlige stadiene godt. De samler inn data og lagrer dem. De senere stadiene blir neglisjert. Data som burde arkiveres, ligger i produksjonsdatabaser, noe som bremser spørringer og øker kostnadene. Data som burde slettes, blir liggende i årevis og skaper juridisk og sikkerhetsmessig risiko. Oppbevaringsregler finnes på papiret, men ikke i praksis. Konsekvensene akkumuleres. Lagringskostnadene øker. Konsekvensene av brudd øker fordi flere data eksponeres. Juridisk bevisinnhenting blir dyrt fordi gamle data må søkes gjennom. En livssyklustilnærming forhindrer dette. Definer oppbevaringsperioder for hver datatype. Automatiser arkivering og sletting. Bekreft at reglene fungerer. Data er en ressurs mens de er nyttige. De blir en forpliktelse når de overlever sitt formål.
Livssyklusfaser
- Opprettelse – data genereres eller samles inn
- Lagring – data lagres og sikres
- Bruk – dataene blir åpnet og analysert
- Deling – data distribueres til andre
- Arkivering – data flyttes til langtidslagring
- Sletting – dataene destrueres på en sikker måte
Data klarer seg ikke selv. Uten en livssyklusplan hoper de seg opp inntil noen tvinger frem en opprydding.
Comments
No comments yet. Be the first to share a thought.
Leave a comment