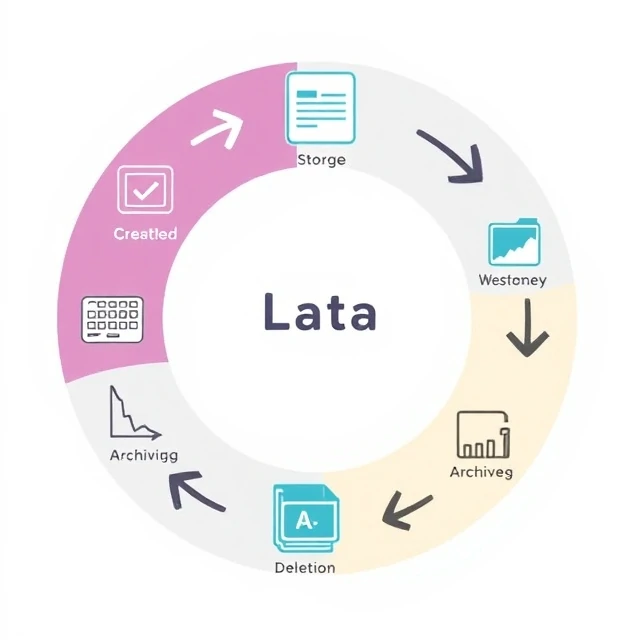
Data har en livscykel. Den skapas, lagras, används, delas, arkiveras och raderas slutligen. Varje steg har sina egna krav. Skapandet behöver validering. Lagring behöver säkerhet och säkerhetskopiering. Användning behöver åtkomstkontroller. Delning behöver integritetsskydd. Arkivering behöver lagringspolicyer. Radering måste vara säker och verifierbar. Att hantera livscykeln innebär att veta var data finns i varje steg och tillämpa rätt kontroller.
De flesta organisationer hanterar de tidiga stadierna väl. De samlar in data och lagrar den. De senare stadierna försummas. Data som borde arkiveras lagras i produktionsdatabaser, vilket saktar ner frågor och ökar kostnaderna. Data som borde raderas lagras i åratal och skapar juridiska och säkerhetsmässiga risker. Lagringspolicyer finns på papper men inte i praktiken. Konsekvenserna ackumuleras. Lagringskostnaderna stiger. Intrångets inverkan ökar eftersom mer data exponeras. Juridisk bevisinsamling blir dyr eftersom gamla data måste genomsökas. En livscykelmetod förhindrar detta. Definiera lagringsperioder för varje datatyp. Automatisera arkivering och radering. Verifiera att policyerna fungerar. Data är en tillgång medan de är användbara. De blir en skuld när de överlever sitt syfte.
Livscykelstadier
- Skapande — data genereras eller samlas in
- Lagring — data sparas och säkras
- Användning — data hämtas och analyseras
- Delning — data distribueras till andra
- Arkivering — data flyttas till långtidslagring
- Radering — data förstörs på ett säkert sätt
Data hanteras inte av sig själv. Utan en livscykelplan ackumuleras den tills någon tvingar fram en rensning.
Comments
No comments yet. Be the first to share a thought.
Leave a comment