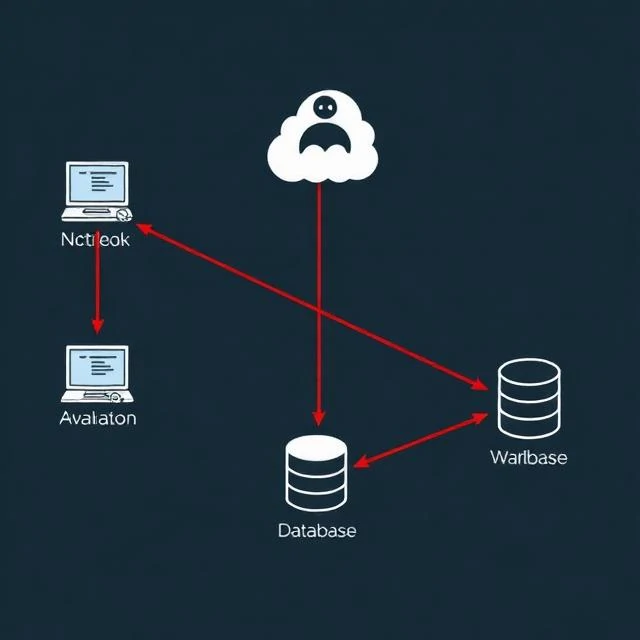
橫向移動是指攻擊者在初始入侵後如何在網路中移動。他們通常從一台機器開始,例如使用者的筆記型電腦。然後,他們會尋找憑證、網路共用和遠端存取工具。每一步都讓他們離有價值的數據更近一步。他們的目標是在不觸發警報的情況下存取網域控制器、資料庫和備份系統。
常見的攻擊手段包括雜湊傳遞,攻擊者使用密碼雜湊而不是密碼本身進行身份驗證。遠端桌面協定允許攻擊者使用竊取的憑證登入其他電腦。伺服器訊息塊共享會暴露文件,有時甚至允許程式碼執行。攻擊者會使用 PowerShell 和 WMI 等內建工具,因為它們與正常的管理操作混為一談。偵測橫向移動需要了解身份驗證事件、網路連線和進程執行情況。登入失敗次數突然激增、異常的 RDP 連線或服務帳戶從工作站登入都是危險訊號。網路分段限制了攻擊者的攻擊範圍。如果被入侵的筆記型電腦無法直接存取資料庫伺服器,攻擊者就必須尋找其他路徑。每個網路分段邊界都是一個障礙。足夠的障礙會使攻擊速度過慢且幹擾過多,最終導致攻擊失敗。
橫向移動技術
- 哈希傳遞-重複使用密碼雜湊值進行身份驗證
- 遠端桌面-使用竊取的憑證登入其他計算機
- PsExec 和 WMI — 使用內建工具進行遠端執行
- 憑證轉儲-從記憶體中提取憑證
橫向擴散才是漏洞真正變得嚴重的地方。最初的立足點已經很糟糕了,擴散則更加糟糕。
Comments
No comments yet. Be the first to share a thought.
Leave a comment