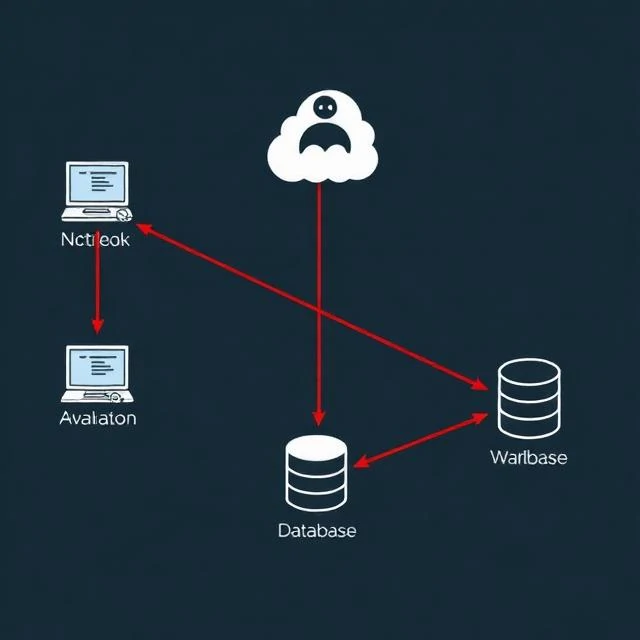
Lateral bevegelse er hvordan en angriper beveger seg gjennom et nettverk etter den første kompromitteringen. De starter på én maskin, ofte en brukers bærbare datamaskin. Derfra ser de etter legitimasjon, nettverksressurser og verktøy for ekstern tilgang. Hvert trinn bringer dem nærmere verdifulle data. Målet er å nå domenekontrollere, databaser og sikkerhetskopieringssystemer uten å utløse alarmer.
Vanlige teknikker inkluderer pass-the-hash, der angriperen bruker en passord-hash i stedet for passordet for å autentisere. Eksternt skrivebord-protokoll lar dem logge på andre maskiner med stjålne påloggingsinformasjoner. Servermeldingsblokkdelinger eksponerer filer og tillater noen ganger kodekjøring. Angripere bruker innebygde verktøy som PowerShell og WMI fordi de passer inn i normal administrasjon. Å oppdage lateral bevegelse krever innsikt i autentiseringshendelser, nettverkstilkoblinger og prosesskjøring. En plutselig økning i mislykkede pålogginger, uvanlige RDP-tilkoblinger eller tjenestekontoer som logger på fra arbeidsstasjoner er alle røde flagg. Segmentering begrenser hvor langt en angriper kan gå. Hvis den kompromitterte bærbare datamaskinen ikke kan nå databaseserveren direkte, må angriperen finne en annen vei. Hver segmentgrense er en fartsdump. Nok av dem gjør angrepet for tregt og støyende til å lykkes.
Laterale bevegelsesteknikker
- Pass-the-hash – bruk passord-hasher på nytt for å autentisere
- Eksternt skrivebord – logg inn på andre maskiner med stjålne påloggingsinformasjon
- PsExec og WMI – ekstern utførelse ved hjelp av innebygde verktøy
- Legitimasjonsdumping – hent ut legitimasjonsinformasjon fra minnet
Det er ved lateral bevegelse at bruddene blir alvorlige. Det første fotfestet er dårlig. Spredningen er verre.
Comments
No comments yet. Be the first to share a thought.
Leave a comment