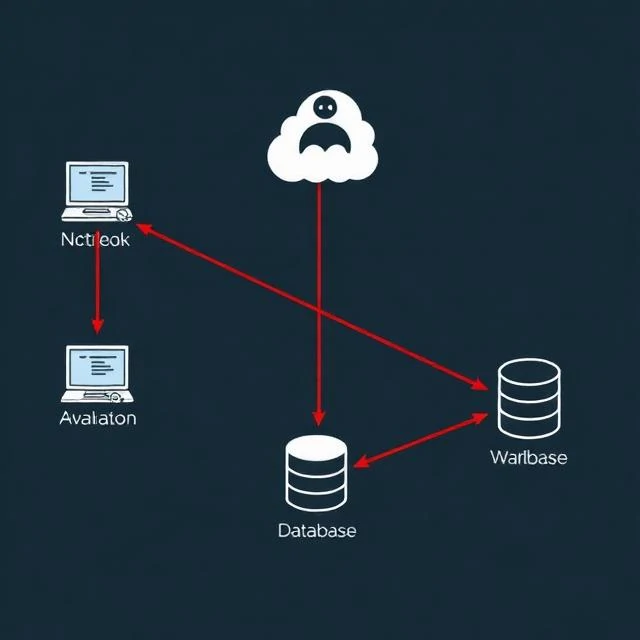
Lateral förflyttning är hur en angripare rör sig genom ett nätverk efter den initiala komprometten. De börjar på en maskin, ofta en användares bärbara dator. Därifrån letar de efter autentiseringsuppgifter, nätverksresurser och verktyg för fjärråtkomst. Varje steg för dem närmare värdefull data. Målet är att nå domänkontrollanter, databaser och säkerhetskopieringssystem utan att utlösa larm.
Vanliga tekniker inkluderar pass-the-hash, där angriparen använder en lösenordshash istället för lösenordet för att autentisera. Fjärrskrivbordsprotokollet låter dem logga in på andra maskiner med stulna inloggningsuppgifter. Servermeddelandeblockdelningar exponerar filer och tillåter ibland kodkörning. Angripare använder inbyggda verktyg som PowerShell och WMI eftersom de smälter in i normal administration. Att upptäcka lateral rörelse kräver insyn i autentiseringshändelser, nätverksanslutningar och processkörning. En plötslig ökning av misslyckade inloggningar, ovanliga RDP-anslutningar eller tjänstkonton som loggar in från arbetsstationer är alla varningssignaler. Segmentering begränsar hur långt en angripare kan gå. Om den komprometterade bärbara datorn inte kan nå databasservern direkt måste angriparen hitta en annan väg. Varje segmentgräns är en farthinder. Tillräckligt många av dem gör attacken för långsam och bullrig för att lyckas.
Laterala rörelsetekniker
- Pass-the-hash — återanvänd lösenordshash för autentisering
- Fjärrskrivbord — logga in på andra maskiner med stulna inloggningsuppgifter
- PsExec och WMI — fjärrkörning med inbyggda verktyg
- Dumpning av autentiseringsuppgifter — extrahera autentiseringsuppgifter från minnet
Det är vid sidledsrörelser som intrången blir allvarliga. Det initiala fotfästet är dåligt. Spridningen är värre.
Comments
No comments yet. Be the first to share a thought.
Leave a comment