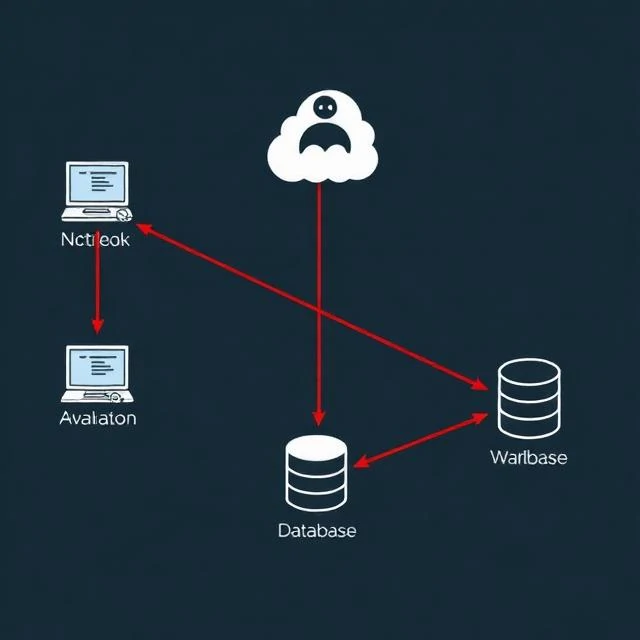
Mișcarea laterală este modul în care un atacator se deplasează printr-o rețea după compromiterea inițială. Aceștia încep pe o singură mașină, adesea laptopul unui utilizator. De acolo, caută acreditări, partajări de rețea și instrumente de acces la distanță. Fiecare pas îi aduce mai aproape de date valoroase. Scopul este de a ajunge la controlerele de domeniu, bazele de date și sistemele de backup fără a declanșa alarme.
Tehnicile comune includ pass-the-hash, unde atacatorul folosește un hash de parolă în loc de parolă pentru autentificare. Protocolul desktop la distanță le permite să se conecteze la alte mașini cu acreditări furate. Partajările de blocuri de mesaje ale serverului expun fișiere și uneori permit execuția de cod. Atacatorii folosesc instrumente încorporate precum PowerShell și WMI, deoarece acestea se integrează în administrarea normală. Detectarea mișcării laterale necesită vizibilitate asupra evenimentelor de autentificare, a conexiunilor de rețea și a execuției proceselor. O creștere bruscă a numărului de conectări eșuate, conexiuni RDP neobișnuite sau conturi de serviciu care se conectează de pe stațiile de lucru sunt toate semnale de alarmă. Segmentarea limitează cât de departe poate merge un atacator. Dacă laptopul compromis nu poate ajunge direct la serverul bazei de date, atacatorul trebuie să găsească o altă cale. Fiecare limită de segment este un obstacol. Un număr suficient de mari face ca atacul să fie prea lent și zgomotos pentru a reuși.
Tehnici de mișcare laterală
- Pass-the-hash — reutilizează hash-urile parolelor pentru autentificare
- Desktop la distanță — conectați-vă la alte mașini cu acreditări furate
- PsExec și WMI — execuție la distanță folosind instrumente încorporate
- Extragerea credențialelor — extragerea credențialelor din memorie
Mișcarea laterală este punctul în care breșele devin serioase. Punctul de sprijin inițial este slab. Răspândirea este și mai proastă.
Comments
No comments yet. Be the first to share a thought.
Leave a comment