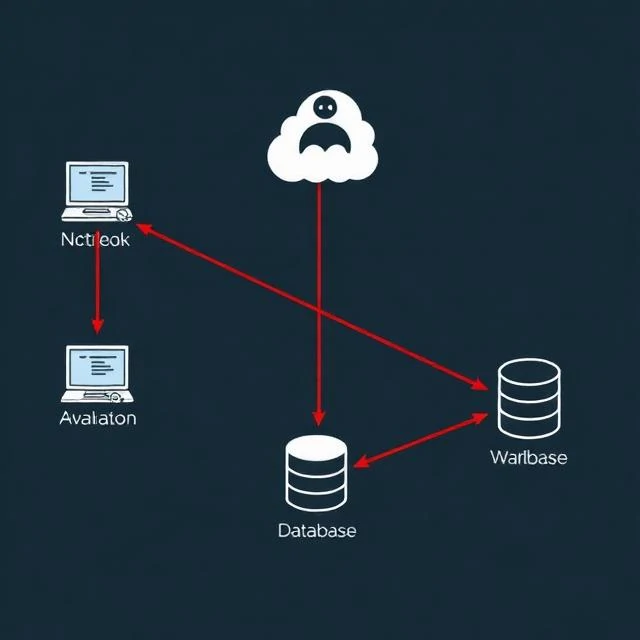
नेटवर्क में शुरुआती घुसपैठ के बाद हमलावर जिस तरह से आगे बढ़ता है, उसे लैटरल मूवमेंट कहते हैं। वे एक मशीन से शुरुआत करते हैं, अक्सर किसी उपयोगकर्ता के लैपटॉप से। वहां से वे क्रेडेंशियल्स, नेटवर्क शेयर और रिमोट एक्सेस टूल्स की तलाश करते हैं। हर कदम उन्हें महत्वपूर्ण डेटा के करीब ले जाता है। उनका लक्ष्य अलार्म बजाए बिना डोमेन कंट्रोलर्स, डेटाबेस और बैकअप सिस्टम तक पहुंचना होता है।
आम तकनीकों में पास-द-हैश शामिल है, जिसमें हमलावर प्रमाणीकरण के लिए पासवर्ड के बजाय पासवर्ड हैश का उपयोग करता है। रिमोट डेस्कटॉप प्रोटोकॉल उन्हें चोरी किए गए क्रेडेंशियल्स के साथ अन्य मशीनों में लॉग इन करने देता है। सर्वर मैसेज ब्लॉक शेयर फाइलों को उजागर करते हैं और कभी-कभी कोड निष्पादन की अनुमति देते हैं। हमलावर पॉवरशेल और WMI जैसे अंतर्निहित उपकरणों का उपयोग करते हैं क्योंकि वे सामान्य प्रशासन के साथ घुलमिल जाते हैं। पार्श्व गतिविधि का पता लगाने के लिए प्रमाणीकरण घटनाओं, नेटवर्क कनेक्शन और प्रक्रिया निष्पादन की दृश्यता आवश्यक है। असफल लॉगिन में अचानक वृद्धि, असामान्य RDP कनेक्शन, या वर्कस्टेशन से सेवा खातों का लॉग इन करना, ये सभी खतरे के संकेत हैं। सेगमेंटेशन हमलावर की पहुंच को सीमित करता है। यदि समझौता किया गया लैपटॉप सीधे डेटाबेस सर्वर तक नहीं पहुंच सकता है, तो हमलावर को कोई दूसरा रास्ता खोजना होगा। प्रत्येक सेगमेंट सीमा एक बाधा है। पर्याप्त संख्या में होने पर हमला इतना धीमा और शोरगुल भरा हो जाता है कि सफल होना असंभव हो जाता है।
पार्श्व गति तकनीकें
- पास-द-हैश — प्रमाणीकरण के लिए पासवर्ड हैश का पुन: उपयोग करें
- रिमोट डेस्कटॉप — चोरी किए गए क्रेडेंशियल्स का उपयोग करके अन्य मशीनों में लॉग इन करें
- PsExec और WMI — अंतर्निहित उपकरणों का उपयोग करके दूरस्थ निष्पादन
- क्रेडेंशियल डंपिंग — मेमोरी से क्रेडेंशियल निकालना
पार्श्व गति वह जगह है जहाँ उल्लंघन गंभीर हो जाते हैं। प्रारंभिक पकड़ कमजोर होती है। फैलाव और भी बुरा होता है।
Comments
No comments yet. Be the first to share a thought.
Leave a comment