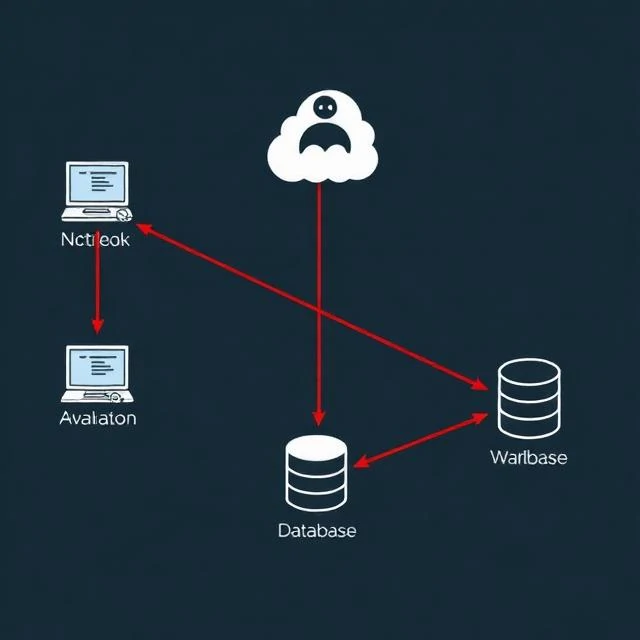
측면 이동이란 공격자가 최초 침입 후 네트워크를 통해 이동하는 방식을 말합니다. 공격자는 보통 사용자의 노트북과 같은 한 대의 컴퓨터에서 시작합니다. 거기서부터 자격 증명, 네트워크 공유 폴더, 원격 액세스 도구 등을 찾아냅니다. 각 단계를 거칠 때마다 중요한 데이터에 더 가까워집니다. 최종 목표는 경보를 발생시키지 않고 도메인 컨트롤러, 데이터베이스, 백업 시스템에 접근하는 것입니다.
일반적인 공격 기법으로는 패스더해시(pass-the-hash) 공격이 있는데, 이는 공격자가 암호 대신 암호 해시값을 사용하여 인증하는 방식입니다. 원격 데스크톱 프로토콜(RDP)을 이용하면 탈취한 자격 증명으로 다른 컴퓨터에 로그인할 수 있습니다. 서버 메시지 블록(SMSB) 공유를 통해 파일이 노출되고 경우에 따라 코드 실행이 허용되기도 합니다. 공격자는 PowerShell이나 WMI와 같은 내장 도구를 악용하는데, 이는 일반적인 관리 작업처럼 보이기 때문입니다. 측면 이동을 탐지하려면 인증 이벤트, 네트워크 연결, 프로세스 실행에 대한 가시성이 필요합니다. 로그인 실패 횟수의 급증, 비정상적인 RDP 연결, 워크스테이션에서 서비스 계정이 로그인하는 등의 모든 징후는 위험 신호입니다. 네트워크 분할은 공격자가 도달할 수 있는 범위를 제한합니다. 손상된 노트북이 데이터베이스 서버에 직접 연결할 수 없다면 공격자는 다른 경로를 찾아야 합니다. 모든 네트워크 분할 경계는 공격의 속도를 늦추는 장애물입니다. 이러한 장애물이 충분히 많아지면 공격 속도가 너무 느려지고 오류가 발생하기 쉬워져 성공하기 어렵습니다.
측면 이동 기술
- 패스더해시(Pass-the-hash) — 비밀번호 해시값을 재사용하여 인증
- 원격 데스크톱 — 탈취한 계정으로 다른 컴퓨터에 로그인하기
- PsExec 및 WMI - 내장 도구를 사용한 원격 실행
- 자격 증명 덤프 — 메모리에서 자격 증명 추출
측면으로의 확산이야말로 심각한 문제로 이어지는 지점입니다. 처음 발판을 마련하는 것도 어렵지만, 확산은 훨씬 더 심각합니다.
Comments
No comments yet. Be the first to share a thought.
Leave a comment