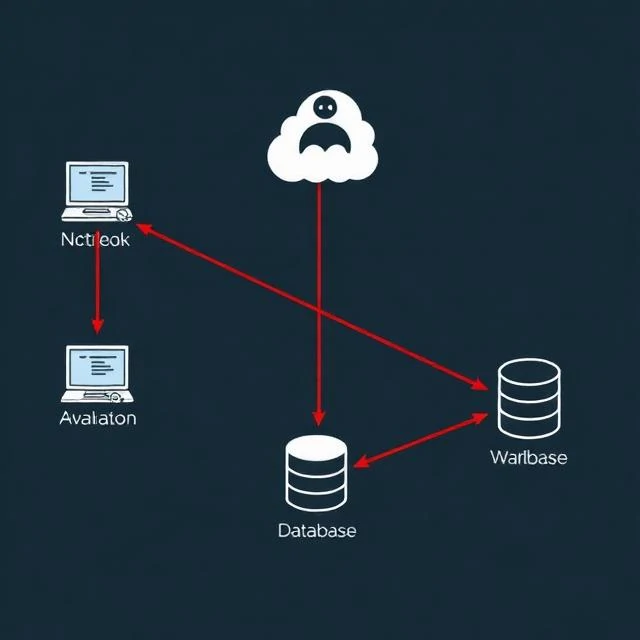
Tấn công di chuyển ngang là cách kẻ tấn công di chuyển trong mạng sau khi xâm nhập ban đầu. Chúng bắt đầu từ một máy tính, thường là máy tính xách tay của người dùng. Từ đó, chúng tìm kiếm thông tin đăng nhập, các thư mục chia sẻ mạng và các công cụ truy cập từ xa. Mỗi bước đi đưa chúng đến gần hơn với dữ liệu quan trọng. Mục tiêu là tiếp cận các bộ điều khiển miền, cơ sở dữ liệu và hệ thống sao lưu mà không gây ra cảnh báo.
Các kỹ thuật phổ biến bao gồm tấn công pass-the-hash, trong đó kẻ tấn công sử dụng mã băm mật khẩu thay vì mật khẩu để xác thực. Giao thức máy tính từ xa (RDP) cho phép chúng đăng nhập vào các máy khác bằng thông tin đăng nhập bị đánh cắp. Chia sẻ khối tin nhắn máy chủ (SMB) làm lộ các tập tin và đôi khi cho phép thực thi mã. Kẻ tấn công sử dụng các công cụ tích hợp sẵn như PowerShell và WMI vì chúng hòa lẫn với quá trình quản trị thông thường. Phát hiện sự di chuyển ngang đòi hỏi khả năng quan sát các sự kiện xác thực, kết nối mạng và thực thi quy trình. Sự gia tăng đột ngột các lần đăng nhập không thành công, các kết nối RDP bất thường hoặc tài khoản dịch vụ đăng nhập từ máy trạm đều là những dấu hiệu đáng báo động. Phân đoạn giới hạn phạm vi tấn công của kẻ xâm nhập. Nếu máy tính xách tay bị xâm nhập không thể truy cập trực tiếp vào máy chủ cơ sở dữ liệu, kẻ tấn công phải tìm một đường dẫn khác. Mỗi ranh giới phân đoạn là một trở ngại. Đủ số lượng ranh giới này sẽ làm cho cuộc tấn công quá chậm và gây ra nhiều tiếng ồn để có thể thành công.
Kỹ thuật di chuyển ngang
- Truyền băm mật khẩu — tái sử dụng mã băm mật khẩu để xác thực
- Truy cập máy tính từ xa — đăng nhập vào các máy khác bằng thông tin đăng nhập bị đánh cắp.
- PsExec và WMI — thực thi từ xa bằng các công cụ tích hợp sẵn
- Trích xuất thông tin đăng nhập — trích xuất thông tin đăng nhập từ bộ nhớ
Sự di chuyển ngang là lúc các lỗ hổng trở nên nghiêm trọng. Việc thiết lập chỗ đứng ban đầu đã tồi tệ rồi. Sự lan rộng còn tệ hơn.
Comments
No comments yet. Be the first to share a thought.
Leave a comment