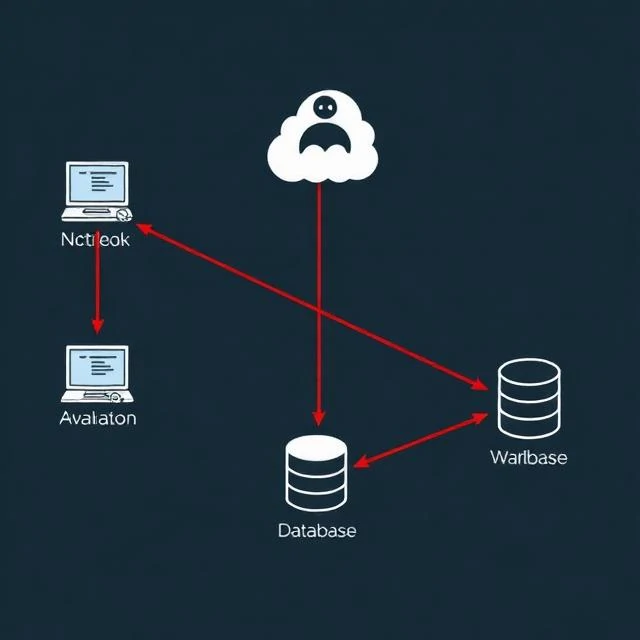
Yanal hareket, bir saldırganın ilk güvenlik ihlalinden sonra ağ içinde nasıl ilerlediğini ifade eder. Genellikle bir kullanıcının dizüstü bilgisayarı olmak üzere bir makineden başlarlar. Oradan, kimlik bilgilerini, ağ paylaşımlarını ve uzaktan erişim araçlarını ararlar. Her adım onları değerli verilere biraz daha yaklaştırır. Amaç, alarm tetiklemeden etki alanı denetleyicilerine, veritabanlarına ve yedekleme sistemlerine ulaşmaktır.
Yaygın teknikler arasında, saldırganın kimlik doğrulaması için parola yerine parola karmasını kullandığı "pass-the-hash" saldırısı yer alır. Uzaktan masaüstü protokolü, çalınan kimlik bilgileriyle diğer makinelere giriş yapmalarına olanak tanır. Sunucu mesaj bloğu paylaşımları dosyaları açığa çıkarır ve bazen kod yürütülmesine izin verir. Saldırganlar, normal yönetimle uyumlu oldukları için PowerShell ve WMI gibi yerleşik araçları kullanırlar. Yanal hareketin tespiti, kimlik doğrulama olaylarına, ağ bağlantılarına ve işlem yürütmesine ilişkin görünürlük gerektirir. Başarısız girişlerde ani bir artış, olağandışı RDP bağlantıları veya iş istasyonlarından giriş yapan hizmet hesapları, hepsi kırmızı bayrak niteliğindedir. Bölümleme, bir saldırganın ne kadar ileri gidebileceğini sınırlar. Ele geçirilen dizüstü bilgisayar veritabanı sunucusuna doğrudan ulaşamıyorsa, saldırgan başka bir yol bulmak zorundadır. Her bölüm sınırı bir hız tümseğidir. Yeterince fazla sayıda sınır, saldırıyı başarılı olamayacak kadar yavaş ve gürültülü hale getirir.
Yanal hareket teknikleri
- Parola karmalarını tekrar kullanarak kimlik doğrulaması yapın.
- Uzaktan masaüstü erişimi — çalınan kimlik bilgileriyle diğer makinelere giriş yapma
- PsExec ve WMI — yerleşik araçlar kullanılarak uzaktan çalıştırma
- Kimlik bilgilerinin bellekten çıkarılması
Yanal hareket, ihlallerin ciddileştiği noktadır. İlk tutunma noktası kötüdür. Yayılma ise daha da kötüdür.
Comments
No comments yet. Be the first to share a thought.
Leave a comment