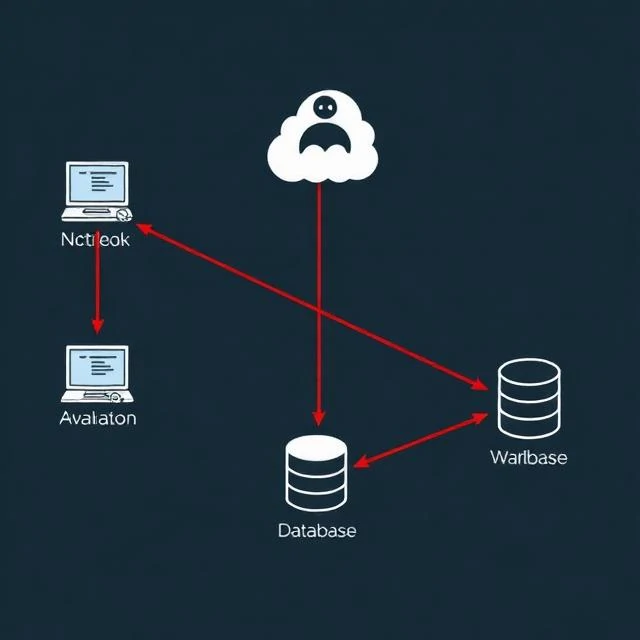
横方向移動とは、攻撃者が最初の侵入後にネットワーク内を移動する手法のことです。攻撃者はまず1台のマシン、多くの場合ユーザーのノートパソコンから攻撃を開始します。そこから、認証情報、ネットワーク共有、リモートアクセスツールなどを探し出します。各ステップを踏むごとに、攻撃者は貴重なデータに近づいていきます。最終的な目標は、アラームを鳴らすことなく、ドメインコントローラー、データベース、バックアップシステムに到達することです。
一般的な手法としては、パスワードの代わりにパスワードハッシュを使用して認証を行うパスザハッシュがあります。リモートデスクトッププロトコルを使用すると、盗んだ認証情報で他のマシンにログインできます。サーバーメッセージブロック共有はファイルを公開し、場合によってはコード実行を許可します。攻撃者は、通常の管理に紛れ込むため、PowerShellやWMIなどの組み込みツールを使用します。横方向の移動を検出するには、認証イベント、ネットワーク接続、およびプロセス実行を可視化する必要があります。ログイン失敗の急増、異常なRDP接続、またはワークステーションからログインするサービスアカウントはすべて危険信号です。セグメンテーションは、攻撃者が到達できる範囲を制限します。侵害されたラップトップがデータベースサーバーに直接アクセスできない場合、攻撃者は別の経路を見つける必要があります。セグメント境界はすべてスピードバンプです。十分な数のセグメント境界があれば、攻撃は遅くノイズが多くなりすぎて成功しません。
横方向の動きのテクニック
- パス・ザ・ハッシュ — パスワードハッシュを再利用して認証する
- リモートデスクトップ — 盗んだ認証情報で他のマシンにログインする
- PsExecとWMI — 組み込みツールを使用したリモート実行
- 認証情報ダンプ — メモリから認証情報を抽出する
横方向への侵入こそが、事態を深刻化させる要因だ。最初の足がかりだけでも問題だが、それが拡大すればさらに深刻になる。
Comments
No comments yet. Be the first to share a thought.
Leave a comment