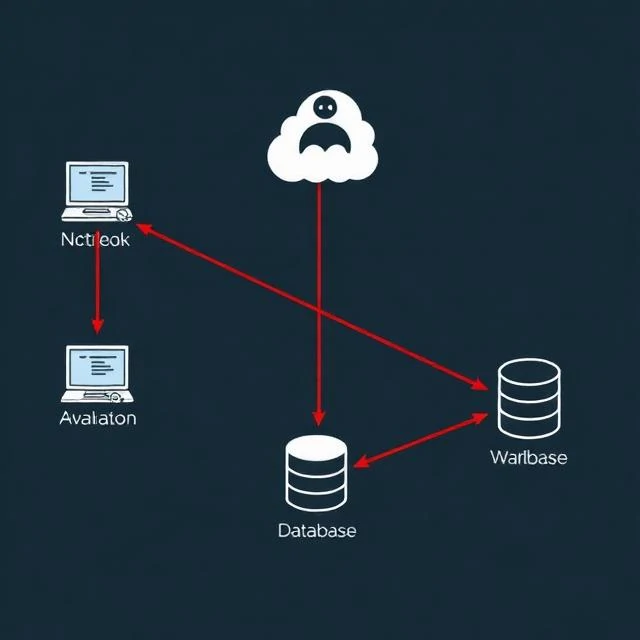
Az oldalirányú mozgás az, ahogyan a támadó a hálózaton keresztülhalad a kezdeti kompromittálódás után. Egy gépen kezdik, gyakran egy felhasználó laptopján. Innen hitelesítő adatokat, hálózati megosztásokat és távoli hozzáférési eszközöket keresnek. Minden lépés közelebb viszi őket az értékes adatokhoz. A cél a tartományvezérlők, adatbázisok és biztonsági mentési rendszerek elérése riasztások kiváltása nélkül.
Az elterjedt technikák közé tartozik a hash átadása, ahol a támadó jelszó helyett jelszó-hash-t használ a hitelesítéshez. A távoli asztali protokoll lehetővé teszi számukra, hogy ellopott hitelesítő adatokkal jelentkezzenek be más gépekre. A szerver üzenetblokk-megosztások fájlokat tesznek elérhetővé, és néha kódfuttatást tesznek lehetővé. A támadók beépített eszközöket, például PowerShell-t és WMI-t használnak, mert ezek beépülnek a normál adminisztrációba. Az oldalirányú mozgás észleléséhez láthatóság szükséges a hitelesítési eseményekben, a hálózati kapcsolatokban és a folyamatok végrehajtásában. A sikertelen bejelentkezések hirtelen megugrása, a szokatlan RDP-kapcsolatok vagy a munkaállomásokról bejelentkező szolgáltatásfiókok mind vészjelzések. A szegmentálás korlátozza, hogy egy támadó milyen messzire mehet el. Ha a feltört laptop nem tudja közvetlenül elérni az adatbázis-kiszolgálót, a támadónak másik utat kell találnia. Minden szegmenshatár egy lassító tényező. Ha elég belőlük van, a támadás túl lassú és zajos lesz ahhoz, hogy sikeres legyen.
Oldalirányú mozgástechnikák
- Pass-the-hash – jelszó-hashek újrafelhasználása hitelesítéshez
- Távoli asztal – bejelentkezés más gépekre ellopott hitelesítő adatokkal
- PsExec és WMI — távoli végrehajtás beépített eszközökkel
- Hitelesítő adatok kigyűjtése – hitelesítő adatok kinyerése a memóriából
Az oldalirányú mozgás az, ahol a jogsértések komolyabbá válnak. A kezdeti megvetendő pont rossz. A spread még rosszabb.
Comments
No comments yet. Be the first to share a thought.
Leave a comment