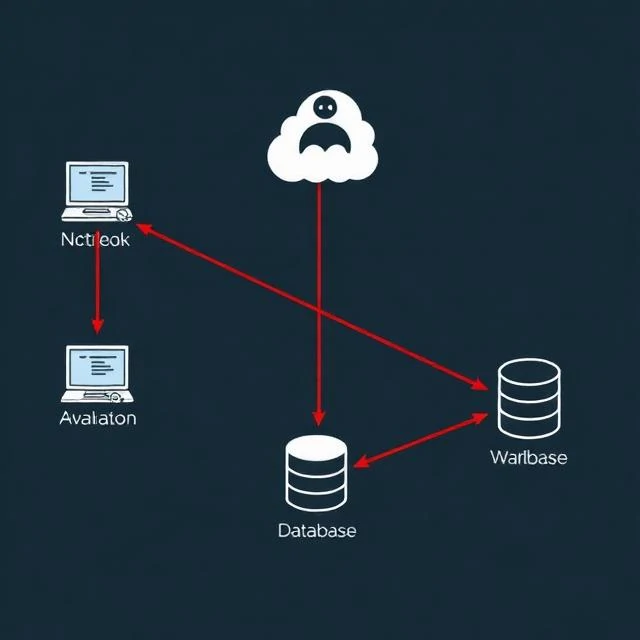
يُقصد بالتنقل الجانبي كيفية انتقال المهاجم عبر الشبكة بعد الاختراق الأولي. يبدأ المهاجم من جهاز واحد، غالبًا ما يكون حاسوبًا محمولًا للمستخدم. ومن هناك، يبحث عن بيانات الاعتماد، ومجلدات الشبكة المشتركة، وأدوات الوصول عن بُعد. كل خطوة تقربه من البيانات القيّمة. الهدف هو الوصول إلى وحدات تحكم المجال، وقواعد البيانات، وأنظمة النسخ الاحتياطي دون إطلاق الإنذارات.
تشمل الأساليب الشائعة تمرير التجزئة، حيث يستخدم المهاجم تجزئة كلمة المرور بدلاً من كلمة المرور نفسها للمصادقة. يسمح بروتوكول سطح المكتب البعيد (RDP) للمهاجمين بتسجيل الدخول إلى أجهزة أخرى باستخدام بيانات اعتماد مسروقة. تكشف مشاركات كتل رسائل الخادم عن الملفات، وتسمح أحيانًا بتنفيذ التعليمات البرمجية. يستخدم المهاجمون أدوات مدمجة مثل PowerShell وWMI لأنها تندمج مع الإدارة العادية. يتطلب اكتشاف الحركة الجانبية رؤية أحداث المصادقة، واتصالات الشبكة، وتنفيذ العمليات. يُعد الارتفاع المفاجئ في محاولات تسجيل الدخول الفاشلة، أو اتصالات RDP غير المعتادة، أو تسجيل دخول حسابات الخدمة من محطات العمل، مؤشرات تحذيرية. يحد التجزئة من مدى وصول المهاجم. إذا لم يتمكن الكمبيوتر المحمول المخترق من الوصول إلى خادم قاعدة البيانات مباشرةً، فسيتعين على المهاجم إيجاد مسار آخر. كل حد فاصل بين أجزاء الشبكة يمثل عائقًا. وجود عدد كافٍ منها يجعل الهجوم بطيئًا ومعقدًا للغاية بحيث لا ينجح.
تقنيات الحركة الجانبية
- تمرير التجزئة — إعادة استخدام تجزئات كلمات المرور للمصادقة
- سطح المكتب البعيد — تسجيل الدخول إلى أجهزة أخرى باستخدام بيانات اعتماد مسروقة
- PsExec و WMI — التنفيذ عن بُعد باستخدام الأدوات المدمجة
- استخراج بيانات الاعتماد — استخراج بيانات الاعتماد من الذاكرة
تصبح الاختراقات خطيرة عند التحرك الجانبي. الموطئ الأولي ضعيف، والانتشار أسوأ.
Comments
No comments yet. Be the first to share a thought.
Leave a comment