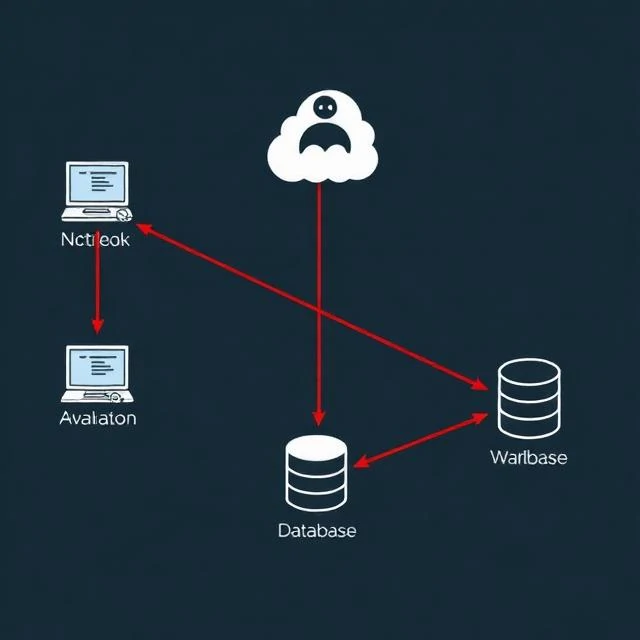
横向移动是指攻击者在初始入侵后如何在网络中移动。他们通常从一台机器开始,比如用户的笔记本电脑。然后,他们会寻找凭据、网络共享和远程访问工具。每一步都让他们离有价值的数据更近一步。他们的目标是在不触发警报的情况下访问域控制器、数据库和备份系统。
常见的攻击手段包括哈希传递,攻击者使用密码哈希值而非密码本身进行身份验证。远程桌面协议允许攻击者使用窃取的凭据登录其他计算机。服务器消息块共享会暴露文件,有时甚至允许代码执行。攻击者会使用 PowerShell 和 WMI 等内置工具,因为它们与正常的管理操作混为一谈。检测横向移动需要了解身份验证事件、网络连接和进程执行情况。登录失败次数突然激增、异常的 RDP 连接或服务帐户从工作站登录都是危险信号。网络分段限制了攻击者的攻击范围。如果被入侵的笔记本电脑无法直接访问数据库服务器,攻击者就必须寻找其他路径。每个网络分段边界都是一个障碍。足够的障碍会使攻击速度过慢且干扰过多,最终导致攻击失败。
横向移动技术
- 哈希传递——重复使用密码哈希值进行身份验证
- 远程桌面——使用窃取的凭据登录其他计算机
- PsExec 和 WMI — 使用内置工具进行远程执行
- 凭证转储——从内存中提取凭证
横向扩散才是漏洞真正变得严重的地方。最初的立足点已经很糟糕了,扩散则更加糟糕。
Comments
No comments yet. Be the first to share a thought.
Leave a comment