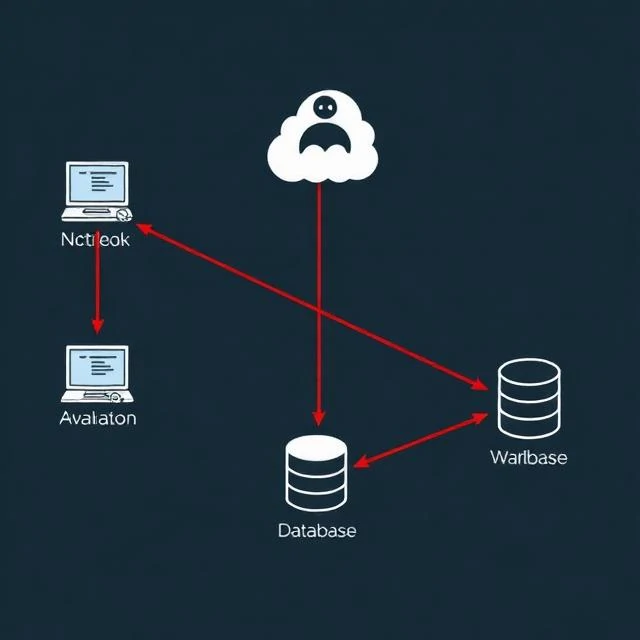
Laterale Bewegung beschreibt, wie sich ein Angreifer nach dem ersten Eindringen in ein Netzwerk bewegt. Er beginnt auf einem Rechner, häufig dem Laptop eines Benutzers. Von dort aus sucht er nach Anmeldeinformationen, Netzwerkfreigaben und Fernzugriffstools. Jeder Schritt bringt ihn den wertvollen Daten näher. Ziel ist es, Domänencontroller, Datenbanken und Backup-Systeme zu erreichen, ohne Alarme auszulösen.
Gängige Techniken umfassen Pass-the-Hash, bei dem Angreifer zur Authentifizierung einen Passwort-Hash anstelle des Passworts verwenden. Das Remote Desktop Protocol (RDP) ermöglicht ihnen, sich mit gestohlenen Zugangsdaten auf anderen Rechnern anzumelden. Server Message Block Shares (SMB) legen Dateien offen und erlauben mitunter die Ausführung von Schadcode. Angreifer nutzen integrierte Tools wie PowerShell und WMI, da diese sich unauffällig in die normale Administration einfügen. Die Erkennung lateraler Bewegungen erfordert Einblick in Authentifizierungsereignisse, Netzwerkverbindungen und Prozessausführung. Ein plötzlicher Anstieg fehlgeschlagener Anmeldeversuche, ungewöhnliche RDP-Verbindungen oder Anmeldungen von Dienstkonten von Arbeitsstationen aus sind allesamt Warnsignale. Segmentierung begrenzt die Reichweite eines Angreifers. Kann der kompromittierte Laptop den Datenbankserver nicht direkt erreichen, muss der Angreifer einen anderen Weg finden. Jede Segmentgrenze stellt eine Hürde dar. Sind genügend Segmentgrenzen vorhanden, wird der Angriff zu langsam und unauffällig, um erfolgreich zu sein.
Seitliche Bewegungstechniken
- Pass-the-Hash – Wiederverwendung von Passwort-Hashes zur Authentifizierung
- Remote-Desktop – Anmeldung an anderen Rechnern mit gestohlenen Zugangsdaten
- PsExec und WMI – Remoteausführung mithilfe integrierter Tools
- Credential Dumping – Anmeldeinformationen aus dem Speicher extrahieren
Bei seitlichen Bewegungen werden die Sicherheitslücken gefährlich. Der anfängliche Halt ist schlecht. Die Ausbreitung ist noch schlimmer.
Comments
No comments yet. Be the first to share a thought.
Leave a comment