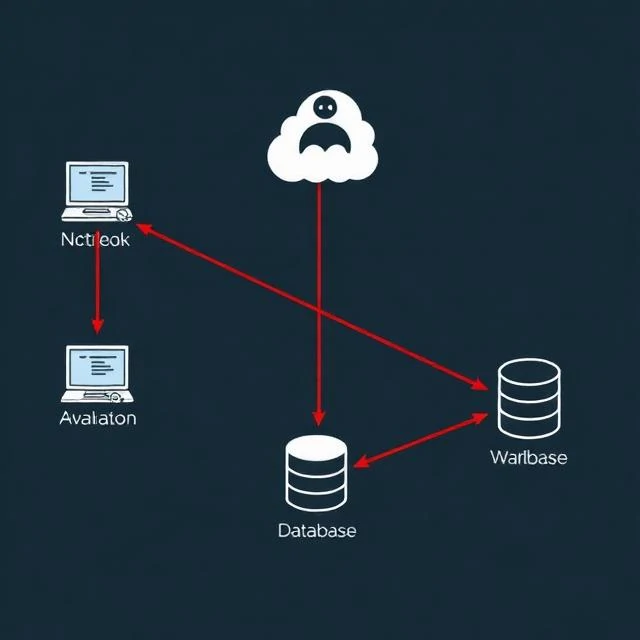
O movimento lateral é a forma como um atacante se desloca através de uma rede após a invasão inicial. Começa numa máquina, geralmente o portátil de um utilizador. A partir daí, procura credenciais, partilhas de rede e ferramentas de acesso remoto. Cada passo aproxima-o de dados valiosos. O objetivo é chegar aos controladores de domínio, bases de dados e sistemas de backup sem disparar alarmes.
As técnicas comuns incluem o ataque "pass-the-hash", em que o atacante utiliza um hash da palavra-passe em vez da palavra-passe para se autenticar. O protocolo de ambiente de trabalho remoto (RDP) permite-lhe aceder a outras máquinas com credenciais roubadas. As partilhas de blocos de mensagens do servidor expõem ficheiros e, por vezes, permitem a execução de código. Os atacantes utilizam ferramentas integradas como o PowerShell e o WMI porque se misturam com a administração normal. Detetar movimentação lateral exige visibilidade dos eventos de autenticação, ligações de rede e execução de processos. Um aumento repentino de tentativas de login mal sucedidas, ligações RDP incomuns ou contas de serviço a aceder ao sistema a partir de estações de trabalho são sinais de alerta. A segmentação limita o alcance do ataque. Se o portátil comprometido não conseguir aceder ao servidor de base de dados diretamente, o atacante terá de encontrar outro caminho. Cada limite de segmento é um obstáculo. Um número suficiente deles torna o ataque demasiado lento e ruidoso para ser bem sucedido.
técnicas de movimento lateral
- Pass-the-hash — reutilizar hashes de palavras-passe para autenticação
- Ambiente de trabalho remoto — inicie sessão noutras máquinas com credenciais roubadas.
- PsExec e WMI — execução remota utilizando ferramentas integradas
- Extração de credenciais — extrair credenciais da memória
É no movimento lateral que as violações se tornam graves. O ponto de apoio inicial é fraco. A propagação é ainda pior.
Comments
No comments yet. Be the first to share a thought.
Leave a comment