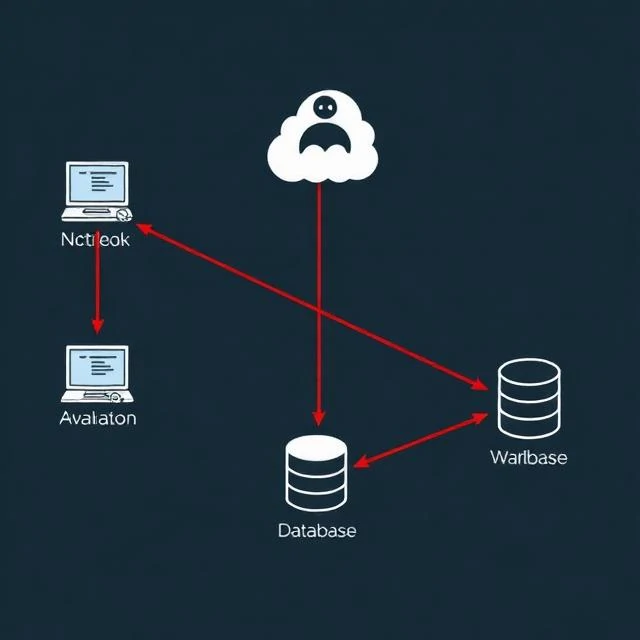
Laterální pohyb je způsob, jakým se útočník pohybuje v síti po počátečním napadení. Začíná na jednom počítači, často na notebooku uživatele. Odtud hledá přihlašovací údaje, sdílené síťové složky a nástroje pro vzdálený přístup. Každý krok ho přibližuje k cenným datům. Cílem je dosáhnout řadičů domény, databází a zálohovacích systémů bez spuštění alarmů.
Mezi běžné techniky patří pass-the-hash, kdy útočník k ověření používá hash hesla namísto hesla. Protokol Remote Desktop Protocol (RET) mu umožňuje přihlašovat se k jiným počítačům s ukradenými přihlašovacími údaji. Sdílené bloky zpráv serveru (Server Message Block Shares) zpřístupňují soubory a někdy umožňují spuštění kódu. Útočníci používají vestavěné nástroje, jako je PowerShell a WMI, protože splývají s běžnou administrací. Detekce laterálního pohybu vyžaduje přehled o událostech ověřování, síťových připojeních a provádění procesů. Náhlý nárůst neúspěšných přihlášení, neobvyklá připojení RDP nebo přihlašování servisních účtů z pracovních stanic jsou varovnými signály. Segmentace omezuje, jak daleko může útočník zajít. Pokud se napadený notebook nemůže přímo dostat k databázovému serveru, musí si útočník najít jinou cestu. Každá hranice segmentu je práh. Dostatek z nich činí útok příliš pomalým a hlučným, aby mohl být úspěšný.
Techniky bočního pohybu
- Pass-the-hash – opakované použití hashů hesel k ověření
- Vzdálená plocha – přihlašování k jiným počítačům s ukradenými přihlašovacími údaji
- PsExec a WMI — vzdálené spouštění pomocí vestavěných nástrojů
- Výpis přihlašovacích údajů – extrahování přihlašovacích údajů z paměti
Boční pohyb je místem, kde se narušení stávají vážnými. Počáteční opora je špatná. Šíření je horší.
Comments
No comments yet. Be the first to share a thought.
Leave a comment