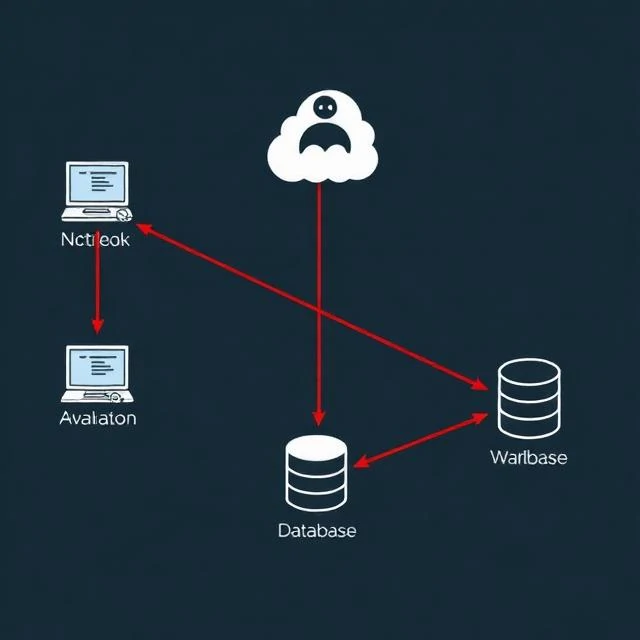
Ruch boczny to sposób, w jaki atakujący porusza się w sieci po początkowym włamaniu. Zaczynają na jednym komputerze, często laptopie użytkownika. Stamtąd szukają danych uwierzytelniających, udziałów sieciowych i narzędzi dostępu zdalnego. Każdy krok przybliża ich do cennych danych. Celem jest dotarcie do kontrolerów domeny, baz danych i systemów kopii zapasowych bez wywoływania alarmów.
Do popularnych technik należą pass-the-hash, gdzie atakujący używa skrótu hasła zamiast hasła do uwierzytelnienia. Protokół pulpitu zdalnego pozwala im logować się do innych komputerów za pomocą skradzionych danych uwierzytelniających. Udostępnione bloki komunikatów serwera ujawniają pliki, a czasami umożliwiają wykonywanie kodu. Atakujący korzystają z wbudowanych narzędzi, takich jak PowerShell i WMI, ponieważ wtapiają się one w standardową administrację. Wykrywanie ruchu bocznego wymaga wglądu w zdarzenia uwierzytelniania, połączenia sieciowe i wykonywanie procesów. Nagły wzrost liczby nieudanych logowań, nietypowe połączenia RDP lub logowanie kont usług ze stacji roboczych to sygnały ostrzegawcze. Segmentacja ogranicza zasięg atakującego. Jeśli zainfekowany laptop nie może bezpośrednio dotrzeć do serwera bazy danych, atakujący musi znaleźć inną ścieżkę. Każda granica segmentu to przeszkoda. Zbyt duża ich liczba sprawia, że atak jest zbyt powolny i zakłócany, aby się powiódł.
Techniki ruchu bocznego
- Pass-the-hash — ponowne wykorzystanie skrótów haseł w celu uwierzytelnienia
- Zdalny pulpit — logowanie się do innych komputerów przy użyciu skradzionych danych uwierzytelniających
- PsExec i WMI — zdalne wykonywanie przy użyciu wbudowanych narzędzi
- Zrzucanie poświadczeń — wyodrębnianie poświadczeń z pamięci
Ruch boczny to miejsce, gdzie naruszenia stają się poważne. Początkowy punkt oparcia jest słaby. Rozprzestrzenianie się jest jeszcze gorsze.
Comments
No comments yet. Be the first to share a thought.
Leave a comment