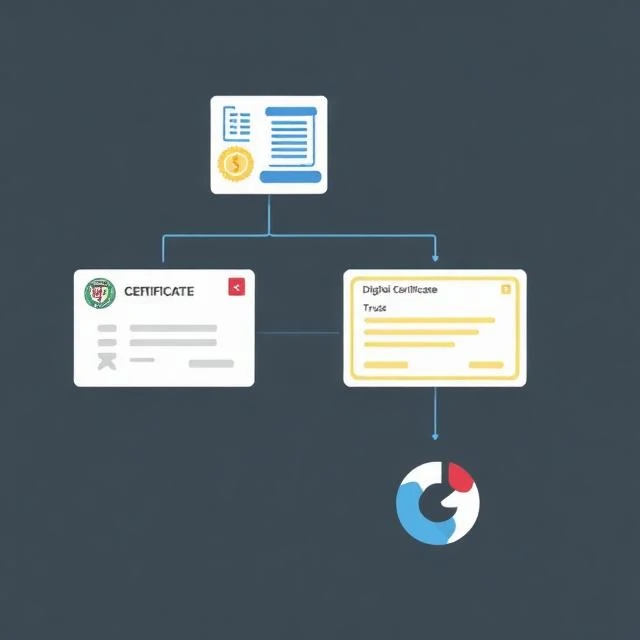
公鑰基礎設施 (PKI) 管理著加密通訊所需的金鑰和憑證。它包括證書頒發機構 (CA)、註冊機構 (RA)、策略以及頒發、分發和吊銷證書的軟體。當您的瀏覽器信任某個 HTTPS 網站時,PKI 就是原因。該網站提供了證書。受信任的 CA 對其進行了簽名。瀏覽器根據其受信任的根憑證清單驗證了該簽名。信任鏈之所以能夠維持,是因為所有參與者都對 CA 的身份達成了共識。
公鑰基礎設施 (PKI) 既複雜又脆弱。一旦憑證授權單位 (CA) 被攻破,它就能為任何網域頒發偽造憑證。 DigiNotar 在 2011 年和 Symantec 在過去幾年中都曾錯誤頒發憑證。最終,瀏覽器不再信任它們,這兩家公司也相繼倒閉。憑證吊銷機制是另一個薄弱環節。檢查證書是否已被吊銷既緩慢又不可靠。有些瀏覽器甚至完全跳過了這項檢查。憑證透明度日誌透過公開記錄每個已頒發的憑證來改善這種情況,從而更快地發現錯誤頒發的情況。但信任模型仍然是集中式的。少數根 CA 支撐著整個網路的安全。一旦其中一個被攻破,就會造成全球性的傷害。
PKI組件
- 證書頒發機構-頒發和簽署證書
- 註冊機構-簽發前核實身份
- 證書儲存庫——儲存和分發證書
- 吊銷系統-發布已撤銷的憑證
- 證書透明度-已頒發證書的公開日誌
PKI正常運作時幾乎察覺不到任何影響。一旦出現故障,整個網路都會受到影響。
Comments
No comments yet. Be the first to share a thought.
Leave a comment