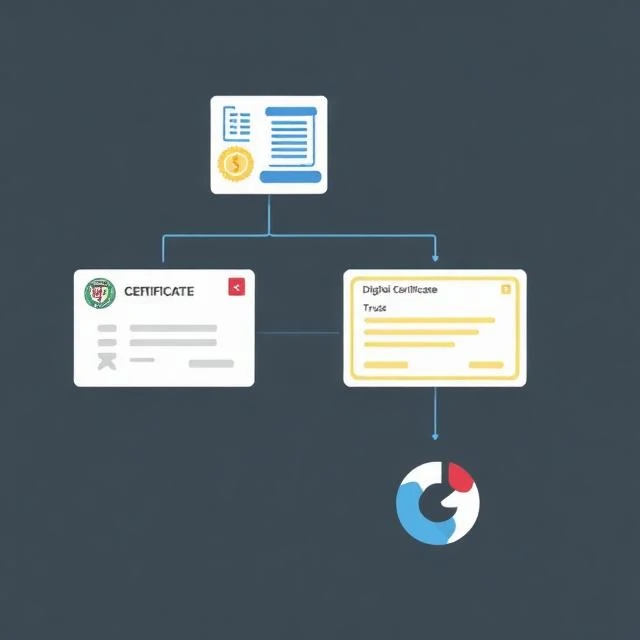
Açık anahtar altyapısı (PKI), şifreli iletişimin çalışmasını sağlayan anahtarları ve sertifikaları yönetir. Sertifika otoritelerini, kayıt otoritelerini, politikaları ve sertifikaları veren, dağıtan ve iptal eden yazılımları içerir. Tarayıcınız bir HTTPS sitesine güvendiğinde, bunun nedeni PKI'dır. Site bir sertifika sunmuştur. Güvenilir bir sertifika otoritesi (CA) tarafından imzalanmıştır. Tarayıcı, imzayı güvenilir kökler listesine karşı doğrulamıştır. Güven zinciri, herkesin sertifika otoritelerinin kim olduğu konusunda hemfikir olması nedeniyle korunmaktadır.
PKI karmaşık ve kırılgandır. Güvenliği ihlal edilmiş bir CA, herhangi bir alan adı için sahte sertifikalar düzenleyebilir. 2011'de DigiNotar ve yıllar boyunca Symantec, hatalı sertifikalar düzenledi. Tarayıcılar sonunda onlara güvenmedi ve şirketler çöktü. Sertifika iptali de bir diğer zayıf noktadır. Bir sertifikanın iptal edilip edilmediğini kontrol etmek yavaş ve güvenilmezdir. Bazı tarayıcılar bu kontrolü tamamen atlar. Sertifika şeffaflığı kayıtları, düzenlenen her sertifikayı kamuya açık olarak kaydederek durumu iyileştirir. Hatalı düzenleme daha hızlı yakalanır. Ancak güven modeli merkezileştirilmiş kalır. Birkaç kök CA, tüm web'in güvenliğini sağlar. Birinin güvenliğinin ihlal edilmesi, küresel hasara yol açar.
PKI bileşenleri
- Sertifika yetkilisi — sertifikaları düzenler ve imzalar.
- Kayıt yetkilisi — belge verilmeden önce kimliği doğrular.
- Sertifika deposu — sertifikaları saklar ve dağıtır.
- İptal sistemi — iptal edilen sertifikaları yayınlar
- Sertifika şeffaflığı — verilen sertifikaların kamuya açık kayıtları
PKI çalıştığı zaman görünmezdir. Başarısız olduğunda ise tüm web bunu hisseder.
Comments
No comments yet. Be the first to share a thought.
Leave a comment