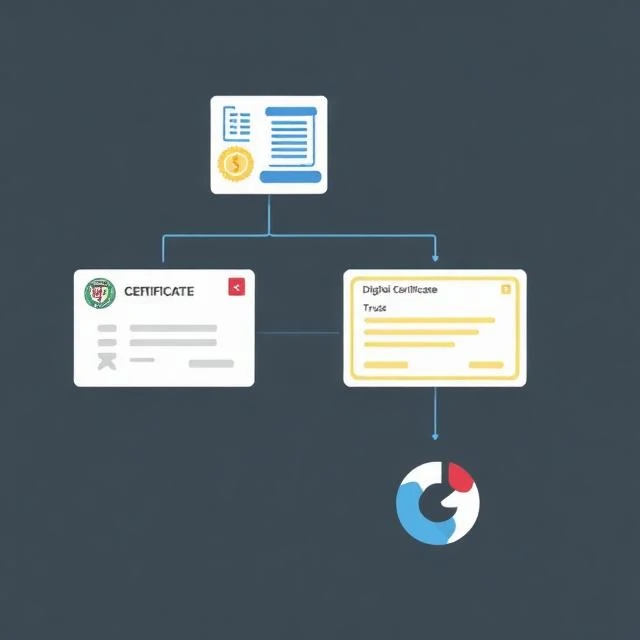
Инфраструктура открытых ключей (PKI) управляет ключами и сертификатами, обеспечивающими работу зашифрованной связи. Она включает в себя центры сертификации, регистрационные центры, политики и программное обеспечение, которое выдает, распространяет и отзывает сертификаты. Когда ваш браузер доверяет сайту HTTPS, это происходит благодаря PKI. Сайт предоставил сертификат. Доверенный центр сертификации подписал его. Браузер проверил подпись по своему списку доверенных корневых центров. Цепочка доверия сохраняется, потому что все согласны с тем, кто является центрами сертификации.
PKI — сложная и уязвимая система. Компрометированный центр сертификации может выдавать поддельные сертификаты для любого домена. DigiNotar в 2011 году и Symantec в течение нескольких лет допускали ошибки при выдаче сертификатов. В итоге браузеры перестали им доверять, и компании обанкротились. Отзыв сертификатов — ещё одно слабое место. Проверка на отзыв сертификата — медленный и ненадежный процесс. Некоторые браузеры вообще пропускают эту проверку. Журналы прозрачности сертификатов улучшают ситуацию, публично регистрируя каждый выданный сертификат. Неправильная выдача выявляется быстрее. Но модель доверия остается централизованной. Несколько корневых центров сертификации обеспечивают безопасность всей сети. Компрометация одного из них приведет к глобальному ущербу.
Компоненты PKI
- Центр сертификации — выдает и подписывает сертификаты.
- Регистрационный орган — проверяет личность перед выдачей.
- Репозиторий сертификатов — хранит и распространяет сертификаты.
- Система аннулирования — публикует информацию об аннулированных сертификатах.
- Прозрачность сертификатов — публичные журналы выданных сертификатов.
В рабочем состоянии PKI незаметна. Когда она дает сбой, это ощущает вся сеть.
Comments
No comments yet. Be the first to share a thought.
Leave a comment