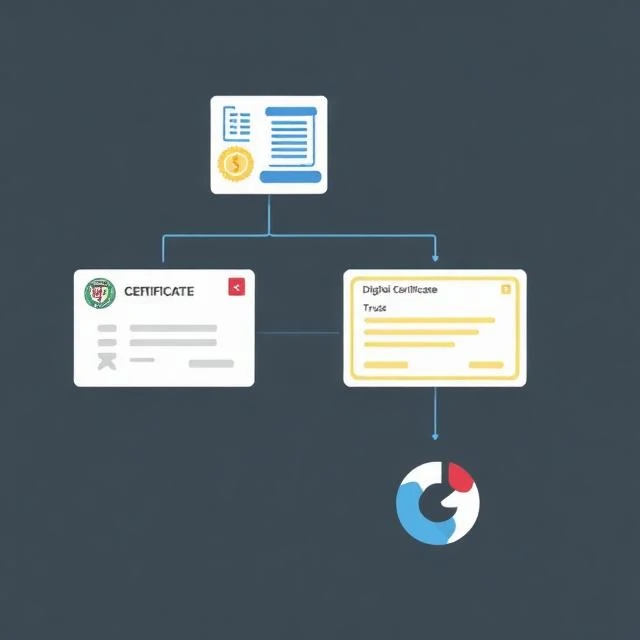
A infraestrutura de chave pública (PKI) gere as chaves e os certificados que tornam possível a comunicação encriptada. Inclui as autoridades certificadoras (ACs), as autoridades de registo (RAs), as políticas e o software que emite, distribui e revoga os certificados. Quando o seu browser confia num site HTTPS, a PKI é a razão. O site apresentou um certificado. Uma AC fiável assinou-o. O navegador verificou a assinatura na sua lista de raízes fidedignas. A cadeia de confiança mantém-se porque todos concordam sobre quem são as AC.
A Infraestrutura de Chaves Públicas (PKI) é complexa e frágil. Uma Autoridade Certificadora (AC) comprometida pode emitir certificados fraudulentos para qualquer domínio. A DigiNotar, em 2011, e a Symantec, ao longo de vários anos, emitiram certificados indevidamente. Os browsers acabaram por deixar de confiar nelas, e as empresas faliram. A revogação de certificados é outro ponto fraco. Verificar se um certificado foi revogado é lento e pouco fiável. Alguns browsers simplesmente ignoram a verificação. Os registos de transparência dos certificados melhoram a situação, registando publicamente todos os certificados emitidos. A emissão indevida é detectada mais rapidamente. Mas o modelo de confiança mantém-se centralizado. Um pequeno grupo de ACs de raiz sustenta a segurança de toda a web. Comprometa uma delas e o dano será global.
Componentes de PKI
- Autoridade certificadora — emite e assina certificados
- Autoridade de registo — verifica a identidade antes da emissão.
- Repositório de certificados — armazena e distribui certificados.
- Sistema de revogação — publica os certificados revogados
- Transparência de certificados — registos públicos de certificados emitidos
A PKI é invisível quando funciona. Quando falha, toda a internet sente.
Comments
No comments yet. Be the first to share a thought.
Leave a comment