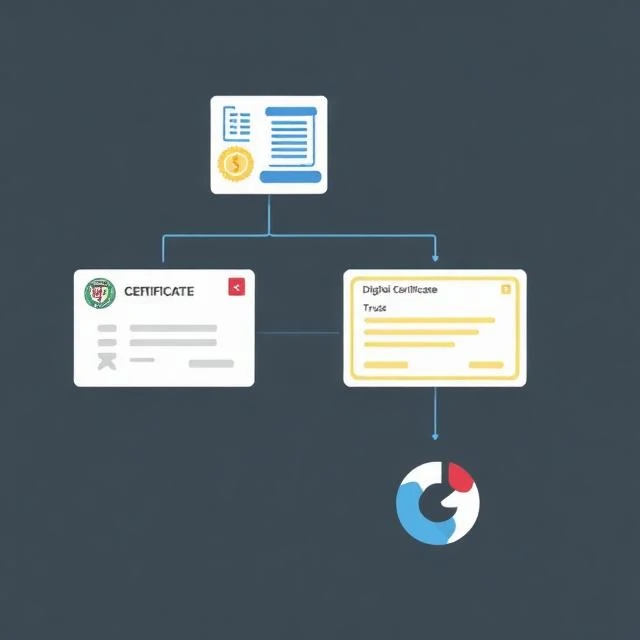
Public Key Infrastructure (PKI) beheert de sleutels en certificaten die versleutelde communicatie mogelijk maken. Het omvat certificeringsinstanties, registratie-instanties, beleid en de software die certificaten uitgeeft, distribueert en intrekt. Wanneer uw browser een HTTPS-site vertrouwt, is PKI de reden. De site heeft een certificaat aangeboden. Een vertrouwde certificeringsinstantie heeft het ondertekend. De browser heeft de handtekening geverifieerd aan de hand van zijn lijst met vertrouwde rootcertificaten. De vertrouwensketen blijft intact omdat iedereen het eens is over wie de certificeringsinstanties zijn.
PKI is complex en kwetsbaar. Een gecompromitteerde CA kan frauduleuze certificaten uitgeven voor elk domein. DigiNotar in 2011 en Symantec hebben gedurende meerdere jaren allebei valse certificaten uitgegeven. Browsers vertrouwden ze uiteindelijk niet meer en de bedrijven gingen failliet. Intrekking van certificaten is een ander zwak punt. Controleren of een certificaat is ingetrokken is traag en onbetrouwbaar. Sommige browsers slaan deze controle zelfs helemaal over. Certificaattransparantielogboeken verbeteren de situatie door elk uitgegeven certificaat openbaar te registreren. Misbruik van certificaten wordt daardoor sneller ontdekt. Maar het vertrouwensmodel blijft gecentraliseerd. Een handvol root-CA's vormt de basis voor de beveiliging van het hele web. Als er één wordt gecompromitteerd, zijn de gevolgen wereldwijd.
PKI-componenten
- Certificeringsinstantie — verstrekt en ondertekent certificaten
- Registratieautoriteit — controleert de identiteit vóór uitgifte.
- Certificaatrepository — bewaart en distribueert certificaten.
- Intrekkingssysteem — publiceert ingetrokken certificaten
- Certificaattransparantie — openbare logboeken van uitgegeven certificaten
PKI is onzichtbaar wanneer het werkt. Wanneer het faalt, voelt het hele internet de gevolgen.
Comments
No comments yet. Be the first to share a thought.
Leave a comment