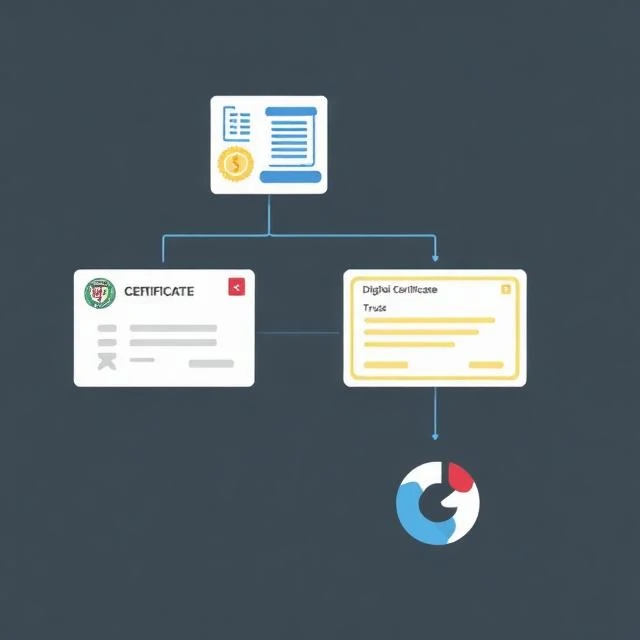
पब्लिक की इन्फ्रास्ट्रक्चर (PKI) उन कुंजियों और प्रमाणपत्रों का प्रबंधन करता है जो एन्क्रिप्टेड संचार को सुचारू रूप से संचालित करते हैं। इसमें प्रमाणपत्र प्राधिकरण, पंजीकरण प्राधिकरण, नीतियां और प्रमाणपत्र जारी करने, वितरित करने और रद्द करने वाला सॉफ़्टवेयर शामिल है। जब आपका ब्राउज़र किसी HTTPS साइट पर भरोसा करता है, तो इसका कारण PKI ही होता है। साइट ने एक प्रमाणपत्र प्रस्तुत किया। एक विश्वसनीय CA ने उस पर हस्ताक्षर किए। ब्राउज़र ने विश्वसनीय रूट्स की अपनी सूची के आधार पर हस्ताक्षर को सत्यापित किया। विश्वास की यह श्रृंखला इसलिए बनी रहती है क्योंकि सभी इस बात पर सहमत हैं कि CA कौन हैं।
पीकेआई जटिल और नाजुक है। एक असुरक्षित सीए किसी भी डोमेन के लिए फर्जी प्रमाणपत्र जारी कर सकता है। 2011 में डिजीनोटार और कई वर्षों तक सिमेंटेक दोनों ने गलत प्रमाणपत्र जारी किए। अंततः ब्राउज़रों ने उन पर अविश्वास किया और कंपनियां दिवालिया हो गईं। प्रमाणपत्र निरस्तीकरण एक और कमजोर बिंदु है। यह जांचना कि कोई प्रमाणपत्र निरस्त किया गया है या नहीं, धीमा और अविश्वसनीय है। कुछ ब्राउज़र इस जांच को पूरी तरह से छोड़ देते हैं। प्रमाणपत्र पारदर्शिता लॉग प्रत्येक जारी किए गए प्रमाणपत्र को सार्वजनिक रूप से रिकॉर्ड करके स्थिति में सुधार करते हैं। गलत प्रमाणपत्र जारी करने का पता जल्दी चल जाता है। लेकिन विश्वास मॉडल केंद्रीकृत ही रहता है। मुट्ठी भर रूट सीए पूरे वेब की सुरक्षा का आधार हैं। एक में भी सेंध लगने पर नुकसान वैश्विक होता है।
पीकेआई घटक
- प्रमाण पत्र जारी करने और उस पर हस्ताक्षर करने वाला प्राधिकरण
- पंजीकरण प्राधिकरण — जारी करने से पहले पहचान का सत्यापन करता है
- प्रमाणपत्र भंडार — प्रमाणपत्रों को संग्रहीत और वितरित करता है
- निरस्तीकरण प्रणाली — निरस्त किए गए प्रमाणपत्रों को प्रकाशित करती है
- प्रमाणपत्र पारदर्शिता — जारी किए गए प्रमाणपत्रों का सार्वजनिक लॉग
जब पीकेआई ठीक से काम करता है तो वह अदृश्य रहता है। जब यह विफल हो जाता है, तो पूरा वेब इससे प्रभावित होता है।
Comments
No comments yet. Be the first to share a thought.
Leave a comment